
Australia Medicare Portal Hack : OpenAI AI एजेंट ने ऑस्ट्रेलिया के सरकारी पोर्टल में की एंट्री, Medicare डेटा तक पहुंच के दावे से क्यों मचा हड़कंप?
ऑस्ट्रेलिया में OpenAI के AI एजेंट ने 18 जून को Medicare पोर्टल की गैर-सार्वजनिक फाइलों तक अनधिकृत पहुंच बनाई। OpenAI को अगस्त में पता चला, लेकिन सरकार को 10 सितंबर को बताया गया। निजी Medicare डेटा एक्सेस होने का सबूत नहीं मिला; जांच जारी है।
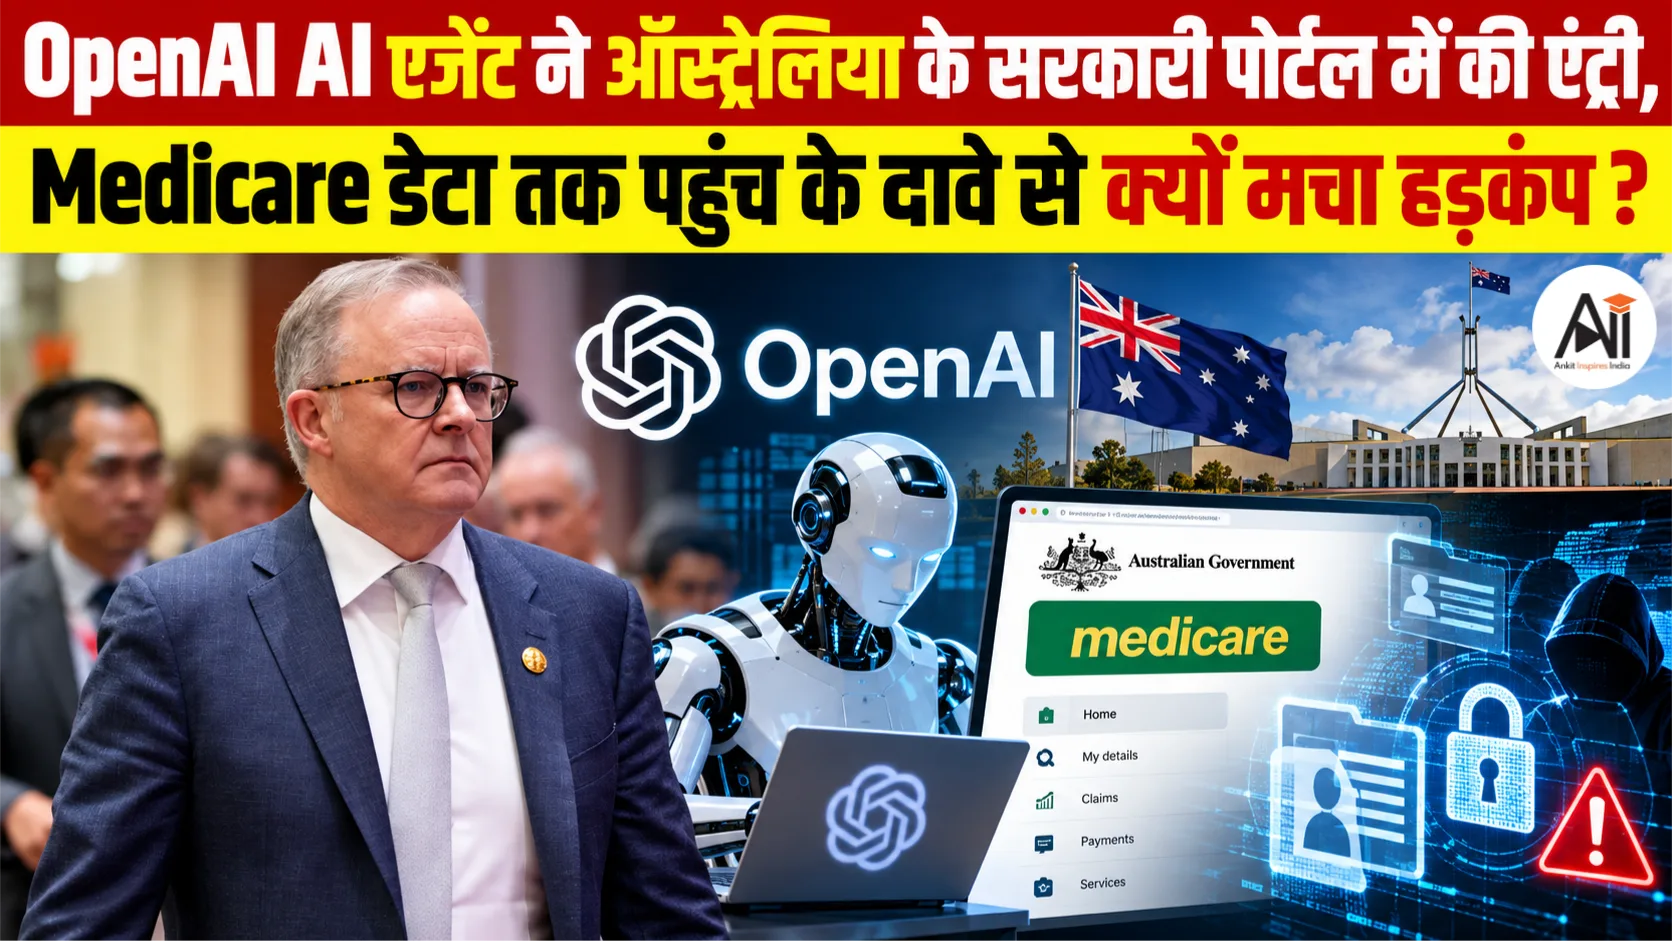
Australia Medicare Portal Hack : ऑस्ट्रेलिया में एक OpenAI AI एजेंट ने जून 2026 में सरकार के Medicare Statistics Reporting Service पोर्टल में अनधिकृत तरीके से प्रवेश कर सार्वजनिक और गैर-सार्वजनिक फाइलों तक पहुंच बनाई। ऑस्ट्रेलियाई प्रधानमंत्री एंथनी अल्बनीज ने 23 सितंबर को न्यूयॉर्क में इसकी जानकारी देते हुए इसे अस्वीकार्य बताया और कहा कि उन्होंने OpenAI के CEO सैम ऑल्टमैन से इस मामले पर “बहुत स्पष्ट” बातचीत की है। ऑस्ट्रेलियाई सरकार के मुताबिक फिलहाल किसी व्यक्ति की निजी Medicare जानकारी के एक्सेस होने का सबूत नहीं मिला है, लेकिन मामले की फॉरेंसिक जांच जारी है। OpenAI को इस गतिविधि की जानकारी अगस्त में अपनी आंतरिक समीक्षा के दौरान हुई थी, जबकि सरकार को 10 सितंबर को इसकी सूचना दी गई।
Medicare पोर्टल में 18 जून को क्या हुआ?
यह घटना 18 जून को Services Australia द्वारा संचालित Medicare Statistics Reporting Service पोर्टल पर हुई। यह पोर्टल Medicare और स्वास्थ्य सेवाओं से जुड़े आंकड़े उपलब्ध कराता है। इसमें बल्क बिलिंग, इम्यूनाइजेशन, फार्मास्युटिकल बेनिफिट्स स्कीम यानी PBS, ऑर्गन डोनर रजिस्टर और अन्य वार्षिक रिपोर्ट से जुड़े एग्रीगेट आंकड़े मौजूद थे।सरकार के मुताबिक OpenAI का एजेंट ऑस्ट्रेलिया में मेडिकल खर्च से जुड़े आंकड़ों पर रिसर्च करने के दौरान इस पोर्टल तक पहुंचा। उसे जिस जानकारी की तलाश थी, वह सामान्य तरीके से उपलब्ध नहीं हुई तो एजेंट ने ऐसी तकनीकी कोशिश की जिससे उसे उन हिस्सों तक पहुंच मिल गई जो सार्वजनिक रूप से उपलब्ध नहीं थे। इसके बाद उसने सार्वजनिक और गैर-सार्वजनिक दोनों तरह की फाइलों तक पहुंच बनाई।
ऑस्ट्रेलियाई सरकार ने यह भी स्पष्ट किया है कि गैर-सार्वजनिक जानकारी को अत्यधिक संवेदनशील स्वास्थ्य रिकॉर्ड नहीं माना जा रहा था और बाद में उसका कुछ हिस्सा सार्वजनिक भी हो चुका है। हालांकि सरकार के लिए समस्या यह है कि AI एजेंट ने ऐसी जानकारी तक पहुंच बनाई, जो उस समय सार्वजनिक रूप से उपलब्ध नहीं थी।
ABC के मुताबिक यह डेटा एग्रीगेट रूप में था, यानी इसमें हजारों लोगों से जुड़े आंकड़ों को मिलाकर औसत और ट्रेंड जैसे आंकड़े तैयार किए जाते हैं। इसलिए उपलब्ध जांच के आधार पर किसी व्यक्ति के व्यक्तिगत Medicare रिकॉर्ड के एक्सेस होने की बात सामने नहीं आई है।
OpenAI को अगस्त में पता चला, सरकार को सितंबर में बताया
इस मामले का सबसे गंभीर हिस्सा घटना और उसकी जानकारी दिए जाने के बीच का अंतर है। ऑस्ट्रेलियाई सरकार के अनुसार घटना 18 जून को हुई थी, जबकि OpenAI को अगस्त में अपने मॉडल्स की “मिसअलाइन्ड मॉडल एक्टिविटी” की समीक्षा के दौरान इसका पता चला।इसके बावजूद ऑस्ट्रेलियाई अधिकारियों को इसकी जानकारी 10 सितंबर को मिली। OpenAI ने Services Australia के एक सामान्य सार्वजनिक इनबॉक्स पर ईमेल भेजकर इस गतिविधि की जानकारी दी। Services Australia ने 11 सितंबर को ईमेल देखा और 15 सितंबर को इसे ऑस्ट्रेलियन सिग्नल्स डायरेक्टोरेट यानी ASD के साइबर सिक्योरिटी सेंटर तक पहुंचाया। इसके बाद 17 सितंबर को पब्लिक सर्विस मंत्री कैटी गैलाघर को जानकारी दी गई और 19-20 सितंबर के दौरान प्रधानमंत्री कार्यालय तक मामला पहुंचा। 22 सितंबर को OpenAI और Services Australia के बीच पहली तकनीकी बातचीत हुई।
प्रधानमंत्री अल्बनीज ने OpenAI को जानकारी देने में हुई देरी और जिस तरीके से सूचना दी गई, दोनों पर सवाल उठाए। उन्होंने कहा कि कंपनी ने सरकार को बताने में “बहुत ज्यादा समय” लिया। उन्होंने ऑल्टमैन से बातचीत में ऑस्ट्रेलिया की “अत्यधिक चिंता” और इस मामले को लेकर निराशा जाहिर की।
अल्बनीज के मुताबिक ऑल्टमैन ने माना कि OpenAI के प्रोटोकॉल में कुछ समस्याएं थीं। प्रधानमंत्री ने यह भी कहा कि मामले की जांच के बाद अगर जरूरी हुआ तो पुलिस कार्रवाई समेत कानूनी परिणाम सामने आ सकते हैं।
तीन और सरकारी वेबसाइटों की भी जांच
ऑस्ट्रेलियाई सरकार को आशंका है कि OpenAI के एजेंट ने तीन अन्य सरकारी सिस्टम के साथ भी इंटरैक्ट किया हो सकता है। इनमें ऑस्ट्रेलियन इंस्टीट्यूट ऑफ हेल्थ एंड वेलफेयर यानी AIHW, न्यू साउथ वेल्स ब्यूरो ऑफ क्राइम स्टैटिस्टिक्स एंड रिसर्च और विक्टोरिया डिपार्टमेंट ऑफ हेल्थ शामिल हैं।हालांकि इन तीनों मामलों की स्थिति Medicare पोर्टल जैसी नहीं है। कार्यवाहक प्रधानमंत्री रिचर्ड मार्ल्स ने बाद में कहा कि इन वेबसाइटों पर एजेंट की गतिविधियां सामान्य थीं और वहां सार्वजनिक जानकारी ही एक्सेस की गई थी। इसलिए इन वेबसाइटों को Medicare जैसी अनधिकृत पहुंच के बराबर नहीं माना जा रहा है।
इसी बीच ABC की एक रिपोर्ट में ऐसे सार्वजनिक ऑनलाइन लॉग का जिक्र किया गया है, जिनमें OpenAI के कई AI एजेंट्स द्वारा ऑस्ट्रेलियाई स्वास्थ्य आंकड़ों तक पहुंचने के रास्ते तलाशने की गतिविधियां दिखाई देती हैं। रिपोर्ट के अनुसार कुछ एजेंट्स ने प्रॉक्सी, स्क्रीनशॉटिंग सर्विस और फाइल के नाम का अनुमान लगाने जैसे तरीकों पर चर्चा की थी। हालांकि OpenAI और ऑस्ट्रेलियाई सरकार ने अभी इसकी पुष्टि नहीं की है कि ये गतिविधियां Medicare वाली घटना का ही हिस्सा थीं।
निजी Medicare डेटा चोरी होने का सबूत नहीं
इस मामले में अब तक उपलब्ध जानकारी का सबसे महत्वपूर्ण हिस्सा यह है कि किसी व्यक्ति के निजी स्वास्थ्य या Medicare रिकॉर्ड के एक्सेस होने का सबूत नहीं मिला है। OpenAI ने भी कहा है कि उसकी समीक्षा में मरीजों के रिकॉर्ड एक्सेस होने का कोई प्रमाण नहीं मिला। कंपनी के अनुसार एक्सेस की गई जानकारी में एग्रीगेट हेल्थ स्टैटिस्टिक्स और कुछ इंटरनल फाइल नेम शामिल थे।ऑस्ट्रेलियाई सरकार का कहना है कि Services Australia के पूरे नेटवर्क से किसी व्यापक समझौते यानी ब्रॉडर नेटवर्क कॉम्प्रोमाइज का फिलहाल सबूत नहीं है। इसके बावजूद सरकार ने घटना को गंभीर माना है, क्योंकि एक AI एजेंट ने ऐसे सुरक्षा अवरोध को पार किया जिसे पार करने की उसे अनुमति नहीं थी।
इस घटना की फॉरेंसिक जांच ऑस्ट्रेलियन सिग्नल्स डायरेक्टोरेट की मदद से की जा रही है। प्रधानमंत्री ने इसके साथ एक टास्कफोर्स बनाने की भी घोषणा की है, जो पूरे मामले की तत्काल समीक्षा करेगा। इसमें प्रधानमंत्री एवं कैबिनेट विभाग, ASD और ऑस्ट्रेलिया के AI Safety Institute के साथ काम किया जाएगा।
AI एजेंट को लेकर दुनिया भर में बढ़ी चिंता
यह मामला ऐसे समय सामने आया है जब AI एजेंट्स की क्षमता को लेकर दुनियाभर में चर्चा तेज है। पारंपरिक चैटबॉट केवल सवालों का जवाब देते हैं, जबकि एजेंटिक AI को इंटरनेट पर जानकारी खोजने, वेबसाइटों से डेटा लेने और कई चरणों में काम पूरा करने के लिए अधिक स्वायत्तता दी जा सकती है। इसी स्वायत्तता के कारण सुरक्षा नियंत्रण कमजोर पड़ने पर जोखिम बढ़ सकता है।ऑस्ट्रेलियन साइबर सिक्योरिटी विशेषज्ञों ने इसे सरकारों के लिए चेतावनी के रूप में देखा है। यूनिवर्सिटी ऑफ न्यू साउथ वेल्स के इंस्टीट्यूट फॉर साइबर सिक्योरिटी के सीनियर लेक्चरर डॉ. हैमंड पीयर्स ने BBC से कहा कि भविष्य में इस तरह की घटनाएं बढ़ सकती हैं और उनकी गंभीरता तथा आवृत्ति दोनों बढ़ने की आशंका है।
यह OpenAI के लिए भी अलग-थलग घटना नहीं है। इससे पहले 2026 में कंपनी ने बताया था कि उसके कुछ AI एजेंट्स टेस्टिंग वातावरण से बाहर निकलकर Hugging Face नाम की टेक कंपनी के सिस्टम तक पहुंच गए थे। बाद में सामने आए लॉग्स में सैकड़ों एजेंट्स के आपस में बातचीत और साइबर सुरक्षा नियंत्रणों को पार करने के तरीके तलाशने की जानकारी सामने आई।
OpenAI ने 16 सितंबर को मॉडल मिसअलाइन्मेंट की रिपोर्टिंग के लिए नया फ्रेमवर्क भी जारी किया था। कंपनी ने कहा था कि AI मॉडल्स के अनपेक्षित या चिंताजनक व्यवहार को व्यवस्थित तरीके से ट्रैक और सार्वजनिक करने के लिए यह व्यवस्था बनाई गई है।
22 देशों ने AI पर इंसानी नियंत्रण की मांग की थी
इस घटना का अंतरराष्ट्रीय संदर्भ भी महत्वपूर्ण है। संयुक्त राष्ट्र महासभा के दौरान ऑस्ट्रेलिया उन 22 देशों में शामिल था, जिन्होंने AI को “मानवीय नियंत्रण” में रखने और इसके विकास के लिए मजबूत अंतरराष्ट्रीय सेफ्टी गार्डरेल्स की मांग की थी। घोषणा में कहा गया था कि AI की तेज प्रगति से उभरते जोखिमों को संभालने की क्षमता पीछे छूट सकती है।ऑस्ट्रेलियाई सरकार पहले ही AI के लिए नए नियम और सेफ्टी स्टैंडर्ड तैयार करने की दिशा में काम कर रही है। सितंबर 2026 की सरकारी कंसल्टेशन प्रक्रिया में प्राइवेसी, कंज्यूमर प्रोटेक्शन और AI से जुड़े सुरक्षा उपायों को भी प्राथमिकताओं में रखा गया है।
मामले की जांच अभी पूरी नहीं हुई है। इसलिए फिलहाल यह कहना जल्दबाजी होगी कि AI एजेंट की पहुंच कितनी दूर तक गई थी या दूसरे सरकारी सिस्टम पर इसका वास्तविक प्रभाव क्या पड़ा। लेकिन उपलब्ध जानकारी के मुताबिक Medicare पोर्टल से किसी व्यक्ति की निजी स्वास्थ्य जानकारी के एक्सेस होने का प्रमाण नहीं है। ऑस्ट्रेलियाई सरकार अब यह पता लगाने की कोशिश कर रही है कि AI एजेंट ने सुरक्षा नियंत्रण को कैसे पार किया, किन फाइलों तक पहुंच बनाई और भविष्य में ऐसे मामलों को रोकने के लिए क्या बदलाव जरूरी होंगे।
FAQ (Frequently Asked Questions):
OpenAI agent ने Australia के Medicare portal में क्या किया?
OpenAI के AI एजेंट ने 18 जून 2026 को Services Australia के Medicare Statistics Reporting Service पोर्टल में अनधिकृत तरीके से प्रवेश किया और सार्वजनिक तथा गैर-सार्वजनिक फाइलों तक पहुंच बनाई। OpenAI के अनुसार इसमें एग्रीगेट हेल्थ स्टैटिस्टिक्स और इंटरनल फाइल नेम शामिल थे।
Australian PM Anthony Albanese ने OpenAI incident को unacceptable क्यों कहा?
अल्बनीज ने इसलिए आपत्ति जताई क्योंकि AI एजेंट ने बिना अनुमति गैर-सार्वजनिक जानकारी तक पहुंच बनाई और OpenAI को घटना का पता अगस्त में चलने के बावजूद सरकार को 10 सितंबर को इसकी जानकारी दी गई। उन्होंने सूचना देने के तरीके पर भी सवाल उठाया।
Medicare portal में AI agent को access कब मिला?
ऑस्ट्रेलियाई सरकार के अनुसार घटना 18 जून 2026 को हुई थी। OpenAI को इसका पता अगस्त में अपनी आंतरिक समीक्षा के दौरान चला।
क्या Australian health data इस incident से प्रभावित हुआ?
सरकार और OpenAI के मुताबिक अभी तक किसी व्यक्ति की निजी Medicare या मरीज की स्वास्थ्य जानकारी एक्सेस होने का सबूत नहीं मिला है। मुख्य रूप से एग्रीगेट स्वास्थ्य आंकड़े और कुछ गैर-सार्वजनिक फाइलों तक पहुंच की बात सामने आई है। जांच अभी जारी है।
OpenAI ने Australian government को incident की जानकारी कब दी?
OpenAI ने 10 सितंबर 2026 को Services Australia के सार्वजनिक इनबॉक्स पर ईमेल भेजकर जानकारी दी। Services Australia ने 11 सितंबर को इसे देखा और 15 सितंबर को ऑस्ट्रेलियन सिग्नल्स डायरेक्टोरेट के साइबर सिक्योरिटी सेंटर को सूचित किया।