
Germany iPhone Spyware Alert : Apple के स्पाइवेयर अलर्ट के बाद जर्मनी की चेतावनी, क्या बड़ी हस्तियों के iPhone को बनाया गया निशाना ?
Apple ने 99 देशों में यूजर्स को संभावित स्पाइवेयर हमले के अलर्ट भेजे हैं। जर्मनी में सांसदों और सरकारी अधिकारियों को भी चेतावनी मिली है। साइबर सुरक्षा एजेंसी BSI ने प्रभावित लोगों को एहतियातन अपने iPhone को हैक हुआ मानकर चलने की सलाह दी है।
Germany iPhone Spyware Alert : जर्मनी में सांसदों और सरकारी अधिकारियों के iPhone पर स्पाइवेयर हमले की आशंका जताई गई है। Apple की ओर से मिले सिक्योरिटी अलर्ट के बाद जर्मनी की सरकार और साइबर सुरक्षा एजेंसी ने मामले को गंभीरता से लिया है। अधिकारियों ने चेतावनी पाने वाले लोगों को सलाह दी है कि वे एहतियात के तौर पर अपने फोन को हैक हुआ मानकर चलें। हालांकि, अभी यह पुष्टि नहीं हुई है कि किसी डिवाइस में सेंधमारी सफल रही या नहीं और इसके पीछे कौन है।यह मामला ऐसे समय सामने आया है, जब Apple ने दुनिया के 99 देशों में कुछ यूजर्स को संभावित स्पाइवेयर हमले को लेकर नोटिफिकेशन भेजे हैं। कंपनी ने हमले के पीछे किसी देश, सरकार या संगठन का नाम नहीं बताया है।
29 अक्टूबर से मिलने लगे अलर्ट, जर्मन सांसद भी निशाने पर
जर्मनी की फेडरल ऑफिस फॉर इन्फॉर्मेशन सिक्योरिटी (BSI) को जानकारी मिली कि संसद यानी बुंडेस्टाग के सदस्यों और कुछ अन्य प्रमुख लोगों को Apple की ओर से संभावित साइबर हमले के अलर्ट मिले हैं। जर्मनी के डिजिटल मामलों के मंत्री कार्स्टन वाइल्डबर्गर ने 1 नवंबर को सरकारी प्रसारक ARD के कार्यक्रम में इसकी पुष्टि की।BSI के एक पत्र के मुताबिक, प्रभावित iPhone पर 29 अक्टूबर से Apple के थ्रेट नोटिफिकेशन आने शुरू हुए थे। इन अलर्ट में डिवाइस को निशाना बनाने के लिए 'मर्सिनरी स्पाइवेयर' यानी व्यावसायिक रूप से विकसित जासूसी सॉफ्टवेयर के इस्तेमाल की आशंका जताई गई थी। BSI ने प्रभावित लोगों को लिखित रूप से सूचना देकर आगे की सावधानियों के बारे में बताया।
जर्मन सरकार के प्रवक्ता स्टीफन कोर्नेलियस ने फाइनेंशियल टाइम्स से कहा कि सरकार इस घटना और Apple की चेतावनी को बेहद गंभीरता से ले रही है। हालांकि, सरकार ने यह नहीं बताया कि किन सांसदों या अधिकारियों को अलर्ट मिला है। यह भी स्पष्ट नहीं किया गया कि चांसलर फ्रेडरिक मर्ज को ऐसा कोई नोटिफिकेशन मिला है या नहीं।
डिजिटल मंत्री ने भी प्रभावित लोगों की संख्या या उनकी पहचान सार्वजनिक नहीं की। फिलहाल यह जानकारी भी सामने नहीं आई है कि हमले के पीछे कौन-सा समूह या देश हो सकता है।
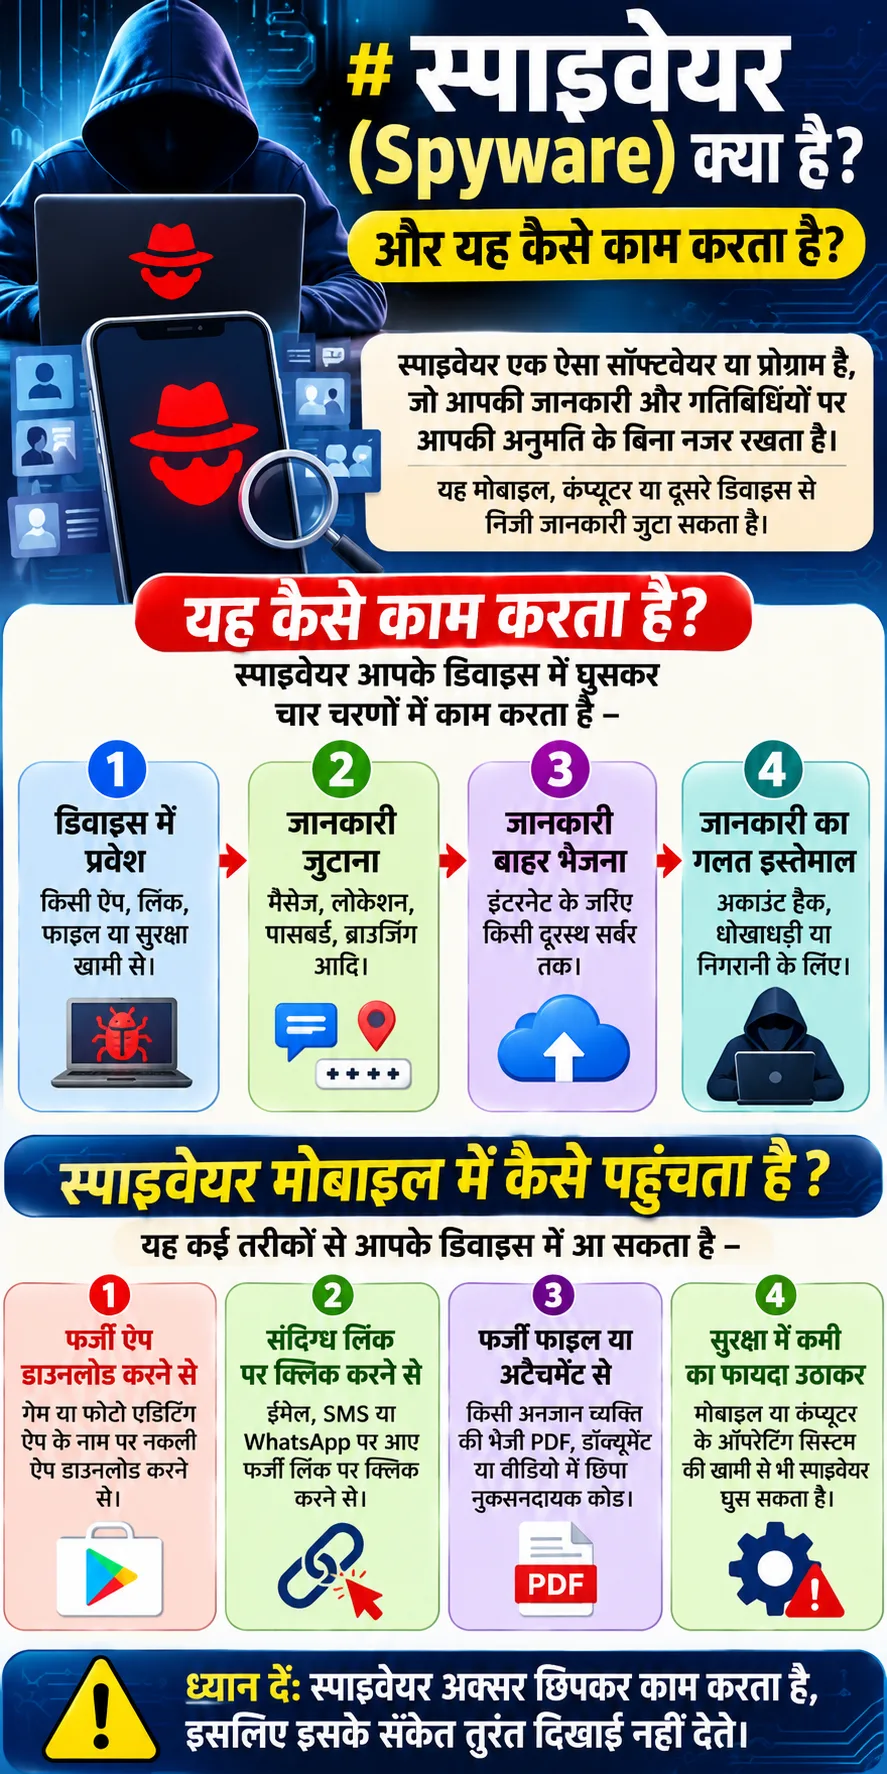
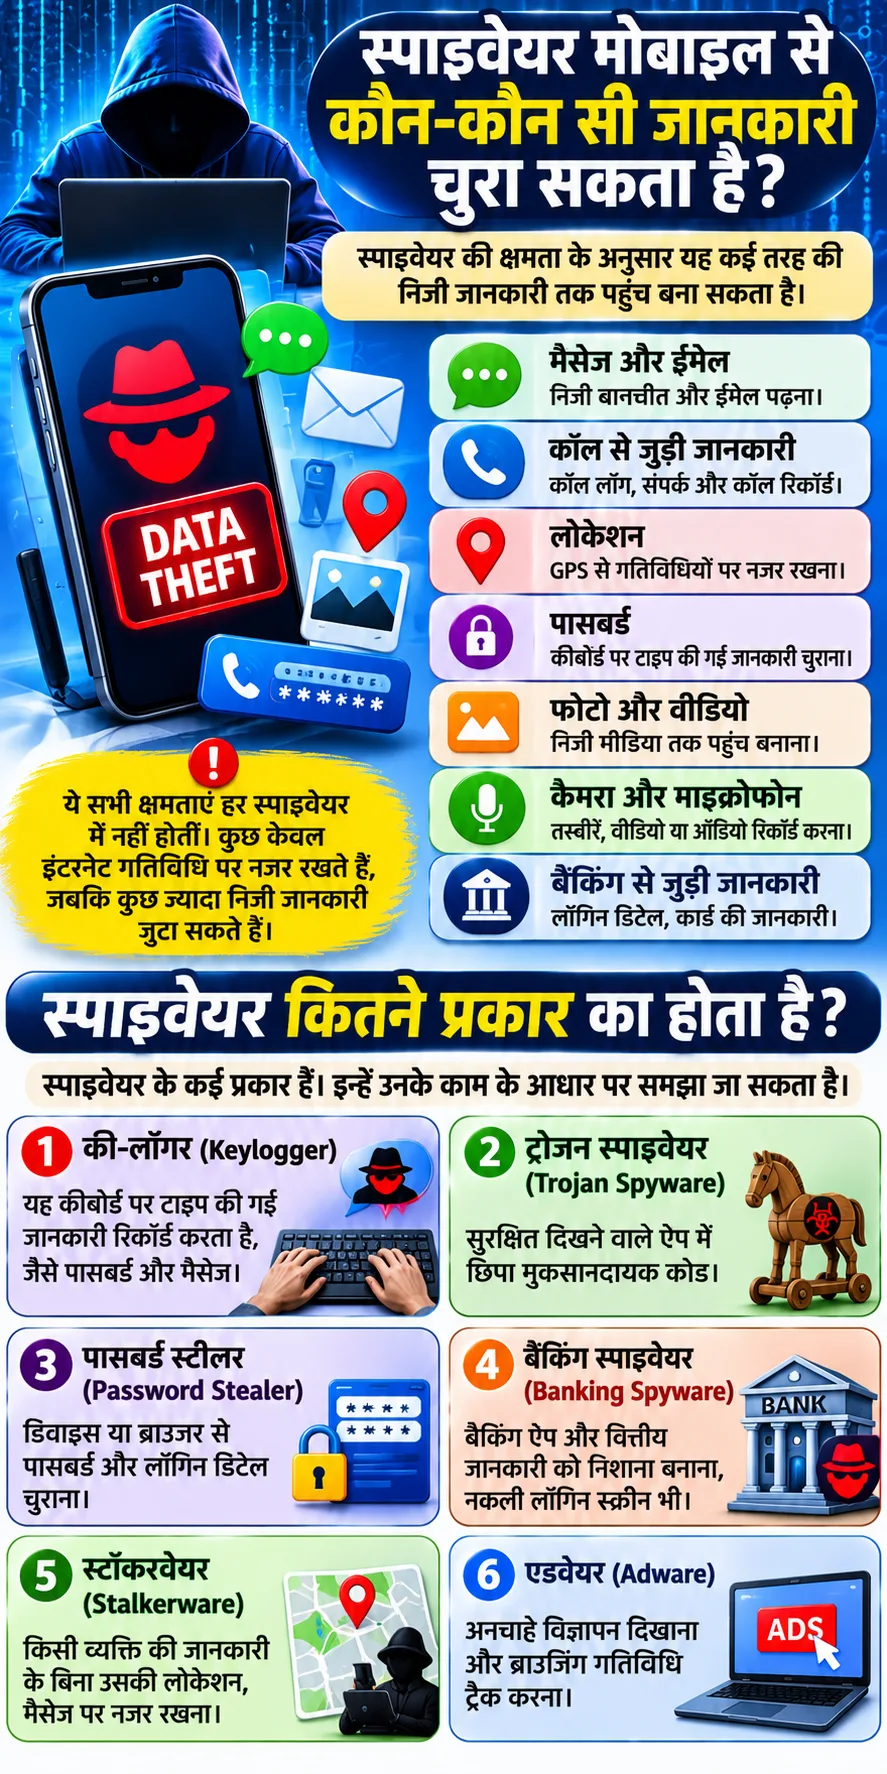
स्पाइवेयर फोन में सेंध लगाकर निजी जानकारी चुरा सकता है
स्पाइवेयर ऐसा सॉफ्टवेयर होता है, जो किसी व्यक्ति की जानकारी और सहमति के बिना उसके डिवाइस की गतिविधियों पर नजर रख सकता है। फोन में पहुंचने के बाद यह निजी मैसेज, कॉल, कॉन्टैक्ट, कैलेंडर और लोकेशन जैसी जानकारियां हमलावरों तक पहुंचा सकता है। कुछ मामलों में यह फोन के कैमरे और माइक्रोफोन को भी चालू कर सकता है।इस तरह के हमलों में 'जीरो-क्लिक' तकनीक का इस्तेमाल भी हो सकता है। इसमें फोन यूजर को किसी संदिग्ध लिंक पर क्लिक करने, फाइल डाउनलोड करने या अटैचमेंट खोलने की जरूरत नहीं होती। हमलावर डिवाइस की किसी सुरक्षा खामी का फायदा उठाकर बिना यूजर की जानकारी के उसमें सेंध लगाने की कोशिश कर सकते हैं। यही वजह है कि ऐसे हमलों को पहचानना और उनसे बचना मुश्किल होता है।
BSI ने Apple का अलर्ट पाने वाले लोगों को एहतियात के तौर पर यह मानने की सलाह दी है कि उनका डिवाइस हैक हो सकता है। इसका मतलब यह नहीं है कि हर अलर्ट वाले फोन में सफलतापूर्वक स्पाइवेयर इंस्टॉल हो चुका है। Apple की चेतावनी किसी व्यक्ति को निशाना बनाए जाने का संकेत देती है, लेकिन इससे हमले की सफलता की पुष्टि नहीं होती।
Pegasus जैसे कमर्शियल स्पाइवेयर पर फिर उठे सवाल
इस घटना ने सरकारों की ओर से निजी कंपनियों के बनाए स्पाइवेयर के इस्तेमाल को लेकर चिंता बढ़ा दी है। कई सरकारें खुद ऐसे जासूसी टूल विकसित करने के बजाय निजी कंपनियों से इन्हें खरीदती हैं या इनकी सेवाएं लेती हैं। इस बाजार की सबसे चर्चित कंपनियों में इजरायल की NSO Group शामिल है, जिसका Pegasus स्पाइवेयर पत्रकारों, सामाजिक कार्यकर्ताओं और राजनीतिक हस्तियों की निगरानी के आरोपों के कारण चर्चा में रहा है।जर्मनी का नाम भी पहले इस तकनीक के इस्तेमाल को लेकर सामने आ चुका है। रिपोर्ट्स के मुताबिक, जर्मनी के फेडरल क्रिमिनल पुलिस ऑफिस (BKA) ने 2019 में Pegasus तक पहुंच खरीदी थी। इससे जर्मन सरकार और स्पाइवेयर कंपनियों के संबंधों पर पहले भी सवाल उठे हैं। हालांकि, मौजूदा हमले में Pegasus के इस्तेमाल की पुष्टि नहीं हुई है।
लेबनान के बेरूत में रहने वाले फिल्ममेकर रदवान मुरतादा ने भी सोशल मीडिया प्लेटफॉर्म X पर बताया कि उन्हें Apple की ओर से एक और संभावित हमले का अलर्ट मिला है। इससे पहले 2021 में भी उनका फोन स्पाइवेयर हमले का निशाना बना था। अभी यह साफ नहीं है कि जर्मनी और दूसरे देशों में मिले अलर्ट एक ही अभियान से जुड़े हैं या इनके पीछे अलग-अलग हमलावर हैं।
iPhone यूजर्स को क्या सावधानी बरतनी चाहिए?
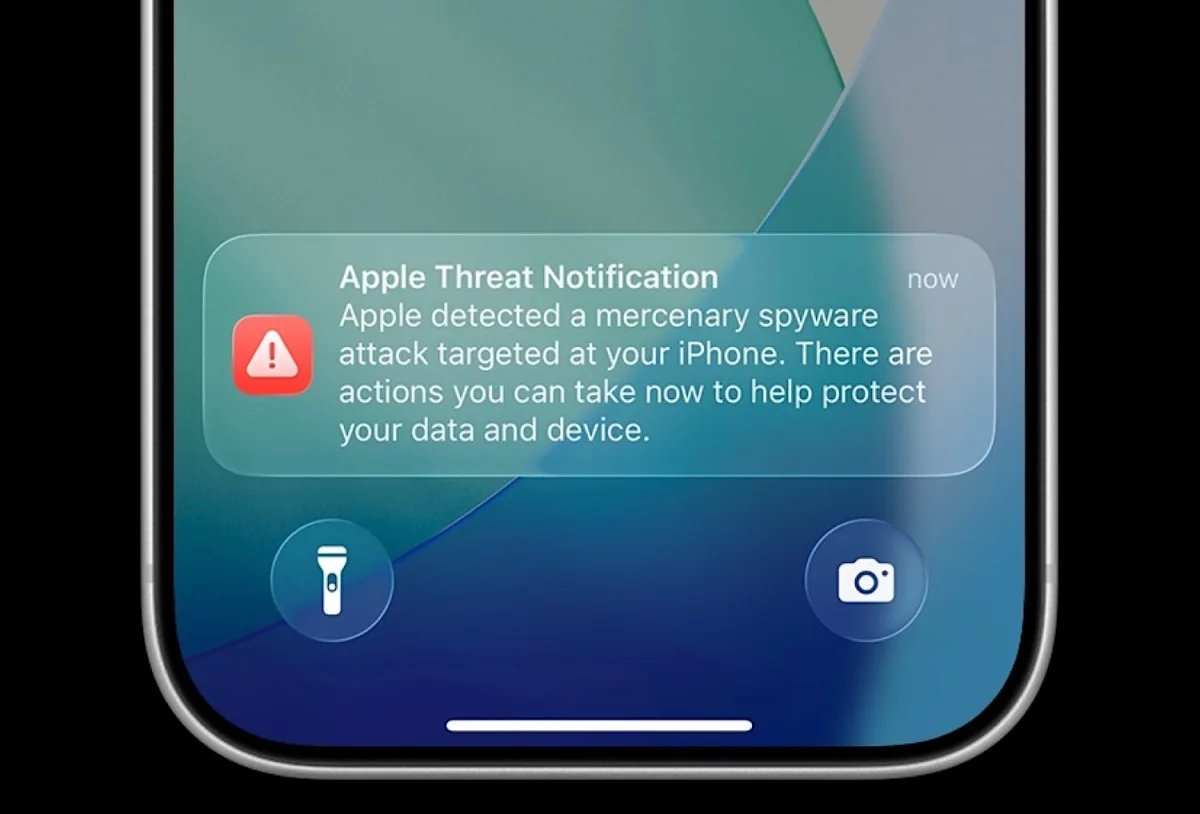
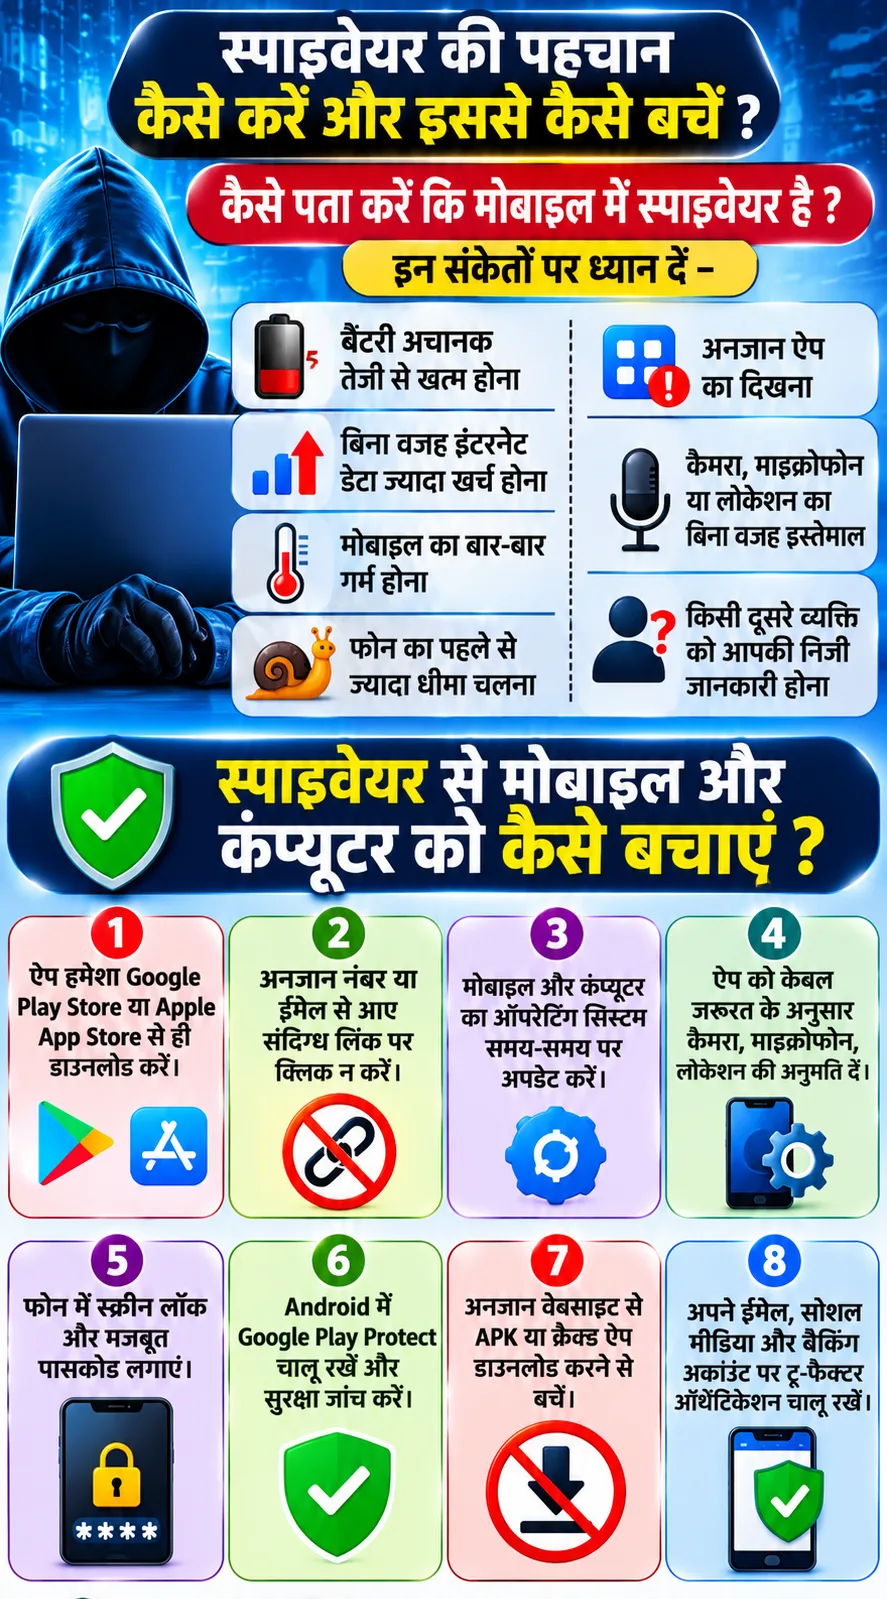
Apple के मुताबिक, उसके थ्रेट नोटिफिकेशन उन लोगों को भेजे जाते हैं, जिन्हें कंपनी के आकलन के अनुसार बेहद आधुनिक स्पाइवेयर के जरिए निशाना बनाया गया हो सकता है। कंपनी ऐसे अलर्ट को हाई-कॉन्फिडेंस चेतावनी मानती है। ये नोटिफिकेशन iPhone की लॉक स्क्रीन और सेटिंग्स में दिखाई दे सकते हैं। यूजर अपने Apple अकाउंट में लॉग-इन करके भी इसकी पुष्टि कर सकते हैं।Apple ने प्रभावित यूजर्स को डिवाइस का सॉफ्टवेयर अपडेट करने, अकाउंट की सुरक्षा मजबूत रखने और जरूरत पड़ने पर 'लॉकडाउन मोड' चालू करने की सलाह दी है। यह फीचर बेहद जटिल साइबर हमलों से बचाव के लिए बनाया गया है। इसे चालू करने पर कुछ ऐप्स, वेबसाइट और फोन के फीचर्स सीमित हो जाते हैं, ताकि हमले की संभावनाएं कम की जा सकें।
Apple यह भी कहता है कि असली थ्रेट नोटिफिकेशन में यूजर से किसी लिंक पर क्लिक करने, फाइल खोलने, ऐप या प्रोफाइल इंस्टॉल करने अथवा पासवर्ड और वेरिफिकेशन कोड साझा करने के लिए नहीं कहा जाता। इसलिए किसी ईमेल या मैसेज में आए संदिग्ध लिंक के बजाय Apple अकाउंट की आधिकारिक वेबसाइट पर जाकर अलर्ट की पुष्टि करनी चाहिए।
कंपनी के मुताबिक, 2021 से अब तक वह 150 से अधिक देशों के यूजर्स को इस तरह के अलर्ट भेज चुकी है। हालांकि, इस तरह के हमलों का खतरा आम यूजर्स के लिए बहुत कम है। जर्मनी का मौजूदा मामला दिखाता है कि पत्रकारों, नेताओं और अन्य प्रमुख लोगों को निशाना बनाने के लिए आधुनिक स्पाइवेयर का इस्तेमाल कितना गंभीर सुरक्षा जोखिम बन सकता है।
FAQ (Frequently Asked Questions):
Apple ने किन लोगों को Spyware Alert भेजा है?
Apple ने 99 देशों में कुछ यूजर्स को संभावित स्पाइवेयर हमले के अलर्ट भेजे हैं। इनमें जर्मनी के सांसदों, सरकारी अधिकारियों और अन्य प्रमुख लोगों के प्रभावित होने की जानकारी सामने आई है। सभी लोगों की पहचान सार्वजनिक नहीं की गई है।
iPhone में Spyware Attack क्या होता है?
स्पाइवेयर अटैक में एक जासूसी सॉफ्टवेयर के जरिए फोन की निजी जानकारी तक पहुंचने की कोशिश की जाती है। इससे मैसेज, कॉल, कॉन्टैक्ट, लोकेशन और दूसरी संवेदनशील जानकारियां चोरी हो सकती हैं। कुछ स्पाइवेयर कैमरे और माइक्रोफोन तक का इस्तेमाल कर सकते हैं।
क्या Apple का Security Alert मिलने का मतलब फोन हैक हो गया है?
नहीं। Apple का अलर्ट बताता है कि उसके आकलन के अनुसार किसी व्यक्ति को स्पाइवेयर के जरिए निशाना बनाया गया हो सकता है। लेकिन नोटिफिकेशन से यह पुष्टि नहीं होती कि हमलावर फोन में सफलतापूर्वक सेंध लगा चुके हैं।
Pegasus Spyware क्या है?
Pegasus इजरायल की NSO Group द्वारा विकसित स्पाइवेयर है। इसका इस्तेमाल किसी फोन की निजी जानकारी और गतिविधियों पर नजर रखने के लिए किया जा सकता है। पत्रकारों, सामाजिक कार्यकर्ताओं और राजनीतिक हस्तियों को निशाना बनाए जाने के आरोपों के कारण यह सॉफ्टवेयर अंतरराष्ट्रीय स्तर पर विवादों में रहा है।
Zero-click Spyware Attack कैसे काम करता है?
जीरो-क्लिक अटैक में यूजर को किसी लिंक पर क्लिक करने या फाइल डाउनलोड करने की जरूरत नहीं होती। हमलावर फोन की सुरक्षा में मौजूद किसी खामी का फायदा उठाकर डिवाइस में सेंध लगाने की कोशिश करते हैं। इस कारण यूजर को हमले का पता लगाना मुश्किल हो सकता है।
iPhone को Spyware Attack से कैसे सुरक्षित रखें?
iPhone को लेटेस्ट सॉफ्टवेयर से अपडेट रखना चाहिए। Apple अकाउंट पर मजबूत पासवर्ड और टू-फैक्टर ऑथेंटिकेशन का इस्तेमाल करना चाहिए। संदिग्ध लिंक और अटैचमेंट से बचें। अगर Apple का थ्रेट नोटिफिकेशन मिले, तो उसकी पुष्टि आधिकारिक Apple अकाउंट से करें और जरूरत पड़ने पर लॉकडाउन मोड चालू करने के साथ साइबर सुरक्षा विशेषज्ञ की मदद लें।