
परमाणु प्लांट को साइबर हमलों से बचाने के लिए भारत का बड़ा कदम, रूस से आई नई तकनीक कैसे करेगी काम?
तमिलनाडु के कुडनकुलम परमाणु बिजलीघर में रूस की हार्डवेयर आधारित सुरक्षा तकनीक लगाई जा रही है। इसका मकसद सॉफ्टवेयर की खराबी और साइबर हमलों के बावजूद आपातकालीन सुरक्षा प्रणालियों को काम करते रहने में मदद करना है।
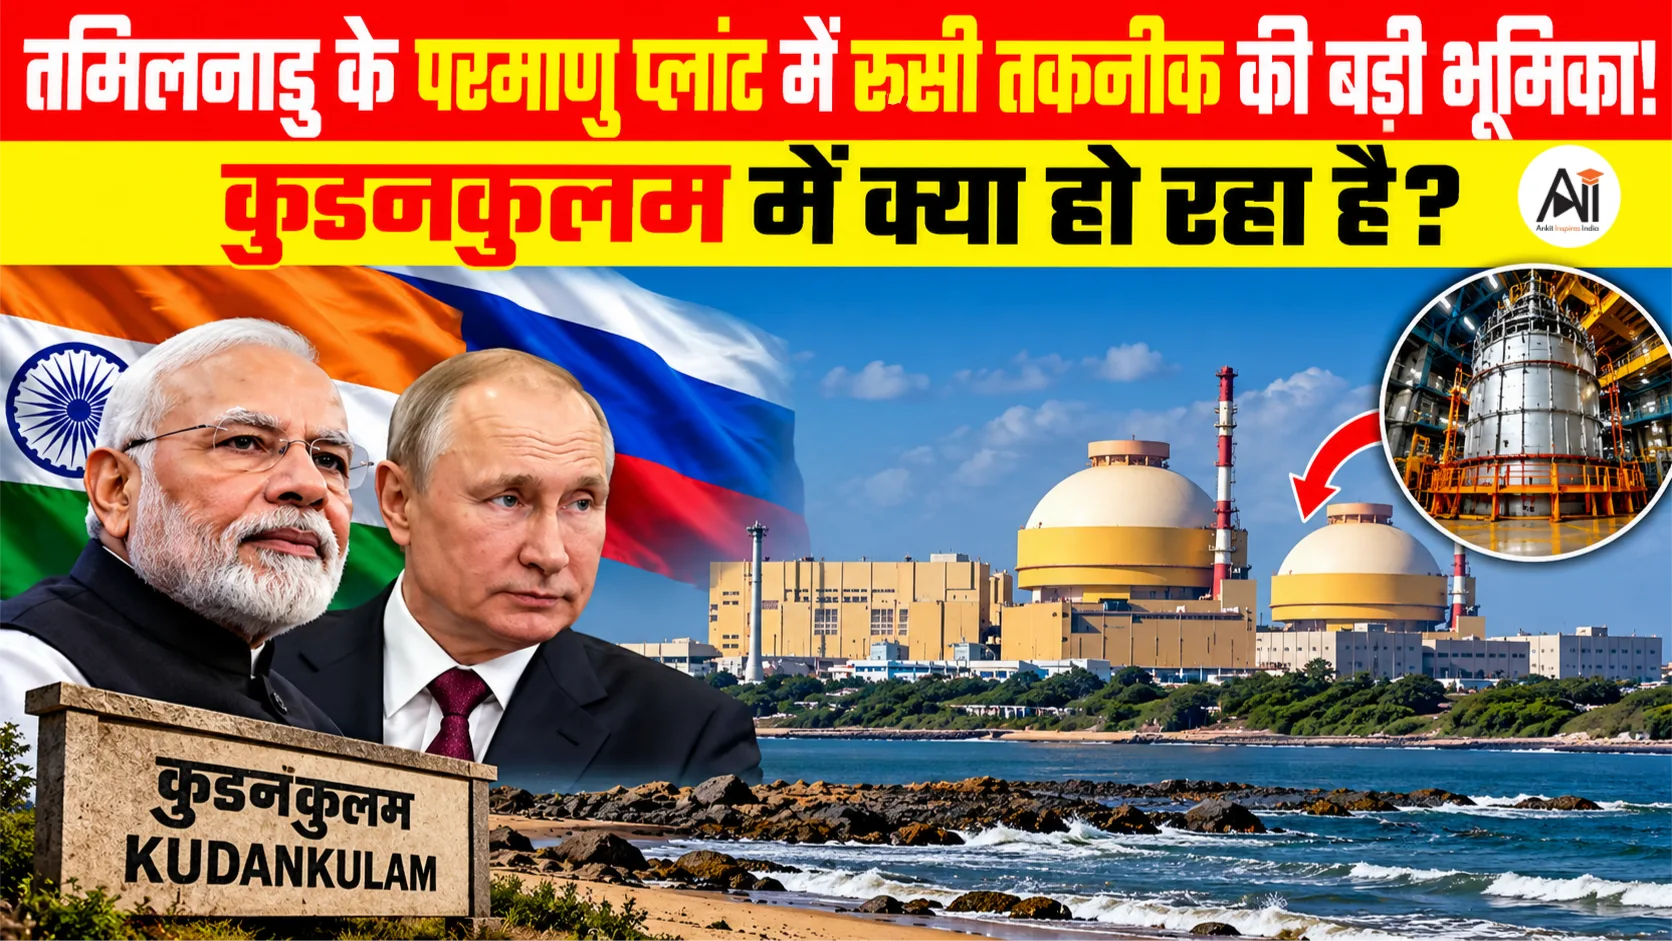
भारत अपने परमाणु बिजलीघरों की सुरक्षा मजबूत करने के लिए नई तकनीक अपना रहा है। Russian Technology Kudankulam Nuclear Power Plant परियोजना के तहत रूस की परमाणु ऊर्जा कंपनी रोसाटॉम ने तमिलनाडु स्थित कुडनकुलम परमाणु बिजलीघर के लिए सुरक्षा उपकरणों के करीब 300 सेट भेजे हैं। इस तकनीक की खासियत यह है कि इसके कुछ सुरक्षा मॉड्यूल माइक्रोप्रोसेसर और एप्लिकेशन सॉफ्टवेयर के बिना काम करेंगे। इससे डिजिटल सिस्टम में खराबी आने की स्थिति में सुरक्षा संकेतों के प्रभावित होने का जोखिम कम करने में मदद मिल सकती है।
कुडनकुलम परमाणु बिजलीघर में रूस की नई तकनीक क्यों लगाई जा रही है?
कुडनकुलम भारत का सबसे बड़ा परमाणु बिजलीघर है। यहां लगाई जा रही नई तकनीक का उद्देश्य आपातकालीन सुरक्षा प्रणालियों की सॉफ्टवेयर पर निर्भरता कम करना है। डिजिटल प्रणालियों में प्रोग्रामिंग की त्रुटि, तकनीकी खराबी या साइबर हमले की स्थिति में सुरक्षा से जुड़े कुछ काम प्रभावित हो सकते हैं।रिपोर्ट के मुताबिक, रूस से आए उपकरणों की आवश्यक जांच पूरी होने के बाद इन्हें कुडनकुलम की इकाइयों 3 और 4 की सुरक्षा प्रणालियों में शामिल किया जाएगा। इन इकाइयों की सुरक्षा व्यवस्था तैयार करते समय शुरुआती दो इकाइयों के संचालन से मिले अनुभवों को भी ध्यान में रखा गया है।
Russian Technology Kudankulam Nuclear Power Plant की खासियत क्या है?
इस तकनीक में नॉन-प्रोग्रामेबल मॉड्यूल का इस्तेमाल किया गया है। सामान्य डिजिटल प्रणालियों की तरह सॉफ्टवेयर निर्देशों पर निर्भर रहने के बजाय ये मॉड्यूल हार्डवेयर सर्किट के आधार पर काम करते हैं।इसका मतलब यह नहीं है कि पूरे परमाणु बिजलीघर में सॉफ्टवेयर का इस्तेमाल बंद हो जाएगा। इसका उद्देश्य सुरक्षा व्यवस्था के कुछ महत्वपूर्ण हिस्सों को सॉफ्टवेयर की खराबी से अलग सुरक्षा प्रदान करना है। इसके प्रमुख पहलू हैं:
हार्डवेयर आधारित संचालन: संबंधित मॉड्यूल माइक्रोप्रोसेसर या एप्लिकेशन सॉफ्टवेयर पर निर्भर हुए बिना काम करते हैं।
स्वचालित सुरक्षा: रिएक्टर में तापमान या दबाव निर्धारित सीमा से बढ़ने पर सुरक्षा व्यवस्था सक्रिय होकर आपातकालीन उपकरणों को संकेत दे सकती है।
रिएक्टर को ठंडा करने में मदद: आपात स्थिति में बोरॉन इंजेक्शन पंप जैसे उपकरणों को सक्रिय करने के निर्देश दिए जा सकते हैं, जिससे रिएक्टर की प्रतिक्रिया नियंत्रित करने में मदद मिलती है।
साइबर जोखिम कम करने की कोशिश: प्रोग्रामिंग पर निर्भरता कम होने से इन विशेष मॉड्यूल को डिजिटल माध्यम से निशाना बनाना अपेक्षाकृत कठिन हो सकता है। हालांकि, इससे पूरे संयंत्र के साइबर हमलों से पूरी तरह सुरक्षित होने की गारंटी नहीं मिलती।
परमाणु संयंत्रों के लिए साइबर हमले कितने गंभीर हैं?
परमाणु बिजलीघरों में सुरक्षा केवल भौतिक निगरानी तक सीमित नहीं है। नियंत्रण प्रणाली, संचार नेटवर्क और उपकरणों से जुड़ी डिजिटल व्यवस्था की सुरक्षा भी अहम है। किसी संवेदनशील प्रणाली की जानकारी लीक होने या तकनीकी नेटवर्क से छेड़छाड़ होने पर संभावित जोखिम बढ़ सकते हैं। डार्क वेब इंटरनेट का ऐसा हिस्सा है, जहां पहुंचने के लिए आमतौर पर विशेष सॉफ्टवेयर की जरूरत होती है। इसका इस्तेमाल वैध गोपनीयता संबंधी गतिविधियों के साथ-साथ अवैध डेटा कारोबार में भी हो सकता है। यदि किसी संयंत्र के नियंत्रण कक्ष या सुरक्षा व्यवस्था की जानकारी लीक होती है, तो उससे संवेदनशील प्रणालियों की संरचना उजागर होने का जोखिम पैदा हो सकता है। इसी तरह, सप्लाई चेन हमला वह तरीका है जिसमें हमलावर किसी संगठन पर सीधे हमला करने के बजाय उसके ठेकेदार, सॉफ्टवेयर आपूर्तिकर्ता या अन्य सहयोगी को निशाना बनाते हैं। इससे मुख्य संगठन तक पहुंच बनाने की कोशिश की जा सकती है। भारत में परमाणु ऊर्जा से जुड़े संगठनों की साइबर सुरक्षा में एनपीसीआईएल, सीईआरटी-इन, एनसीआईआईपीसी और एईआरबी जैसी संस्थाओं की अलग-अलग भूमिकाएं हैं। हालांकि, किसी विशिष्ट घटना की जिम्मेदारी या उसके विवरण की पुष्टि संबंधित आधिकारिक जानकारी से ही की जानी चाहिए।
India Russia Nuclear Cooperation से भारत को क्या फायदा?
भारत और रूस के बीच परमाणु ऊर्जा सहयोग का महत्वपूर्ण केंद्र कुडनकुलम परियोजना है। इस सहयोग के तहत रिएक्टर तकनीक और संबंधित उपकरणों की भूमिका भारत के परमाणु ऊर्जा कार्यक्रम के लिए अहम है।कुडनकुलम की इकाइयों 3 और 4 में नई सुरक्षा तकनीक लगाने का उद्देश्य सुरक्षा प्रणालियों की मजबूती बढ़ाना है। इससे परमाणु ऊर्जा उत्पादन के दौरान डिजिटल प्रणालियों की संभावित कमजोरियों से निपटने में मदद मिल सकती है। हालांकि, सुरक्षा का स्तर उपकरणों की जांच, सही स्थापना, नियमित रखरखाव और पूरे संयंत्र की साइबर सुरक्षा व्यवस्था पर भी निर्भर करता है।
निष्कर्ष
Russian Technology Kudankulam Nuclear Power Plant परियोजना में हार्डवेयर आधारित सुरक्षा मॉड्यूल का इस्तेमाल परमाणु सुरक्षा को मजबूत करने की दिशा में अहम कदम है। रूस से आए करीब 300 सेट उपकरणों को आवश्यक जांच के बाद इकाइयों 3 और 4 की सुरक्षा प्रणालियों में शामिल किया जाना है। यह तकनीक सॉफ्टवेयर पर निर्भरता कम करने में मदद कर सकती है, लेकिन व्यापक साइबर सुरक्षा, नियमित परीक्षण और अन्य सुरक्षा उपाय भी उतने ही जरूरी हैं।
FAQ (Frequently Asked Questions):
कुडनकुलम परमाणु बिजलीघर में रूस की तकनीक क्यों लगाई जा रही है?
इसका उद्देश्य सुरक्षा प्रणालियों की सॉफ्टवेयर पर निर्भरता कम करना और तकनीकी खराबी या साइबर हमले की स्थिति में सुरक्षा व्यवस्था को अधिक मजबूत बनाना है।
नई तकनीक में क्या खास है?
इसमें नॉन-प्रोग्रामेबल मॉड्यूल हैं, जो संबंधित सुरक्षा कार्यों के लिए माइक्रोप्रोसेसर और एप्लिकेशन सॉफ्टवेयर पर निर्भर नहीं रहते।
भारत-रूस परमाणु सहयोग में कुडनकुलम की क्या भूमिका है?
कुडनकुलम भारत और रूस के परमाणु ऊर्जा सहयोग की प्रमुख परियोजना है। यहां रिएक्टर तकनीक और सुरक्षा उपकरणों की भूमिका महत्वपूर्ण है।
कुडनकुलम की इकाइयों 3 और 4 में नई तकनीक कब इस्तेमाल होगी?
उपलब्ध जानकारी के अनुसार, आवश्यक जांच पूरी होने के बाद उपकरणों को इन इकाइयों की सुरक्षा प्रणालियों में शामिल किया जाएगा। स्थापना की निश्चित तारीख उपलब्ध जानकारी में नहीं दी गई है।
क्या हार्डवेयर आधारित सुरक्षा प्रणाली साइबर हमलों को पूरी तरह रोक सकती है?
यह सॉफ्टवेयर पर निर्भरता कम कर सकती है, लेकिन पूरे संयंत्र की सुरक्षा के लिए नेटवर्क सुरक्षा, निगरानी, नियमित परीक्षण और अन्य सुरक्षा उपाय भी जरूरी हैं।