
PHP Security Vulnerabilities 2026 : NSA और FBI की दुनिया भर के सर्वर को चेतावनी: क्या 'PHP2Shell' बग से बिना लॉगिन के हैक हो जाएंगी लाखों वेबसाइट्स?
PHP में दो गंभीर साइबर खामियों के बाद NSA और FBI ने तत्काल सुरक्षा अपडेट लगाने की चेतावनी दी है। PHP2Shell नाम की इन कमजोरियों से हैकर बिना लॉगिन सर्वर पर कोड चला सकते हैं। 21 अक्टूबर 2026 को पैच जारी हुए; अपडेट संभव न हो तो प्रभावित सिस्टम अस्थायी रूप से ऑफलाइन करने की सलाह दी गई है।
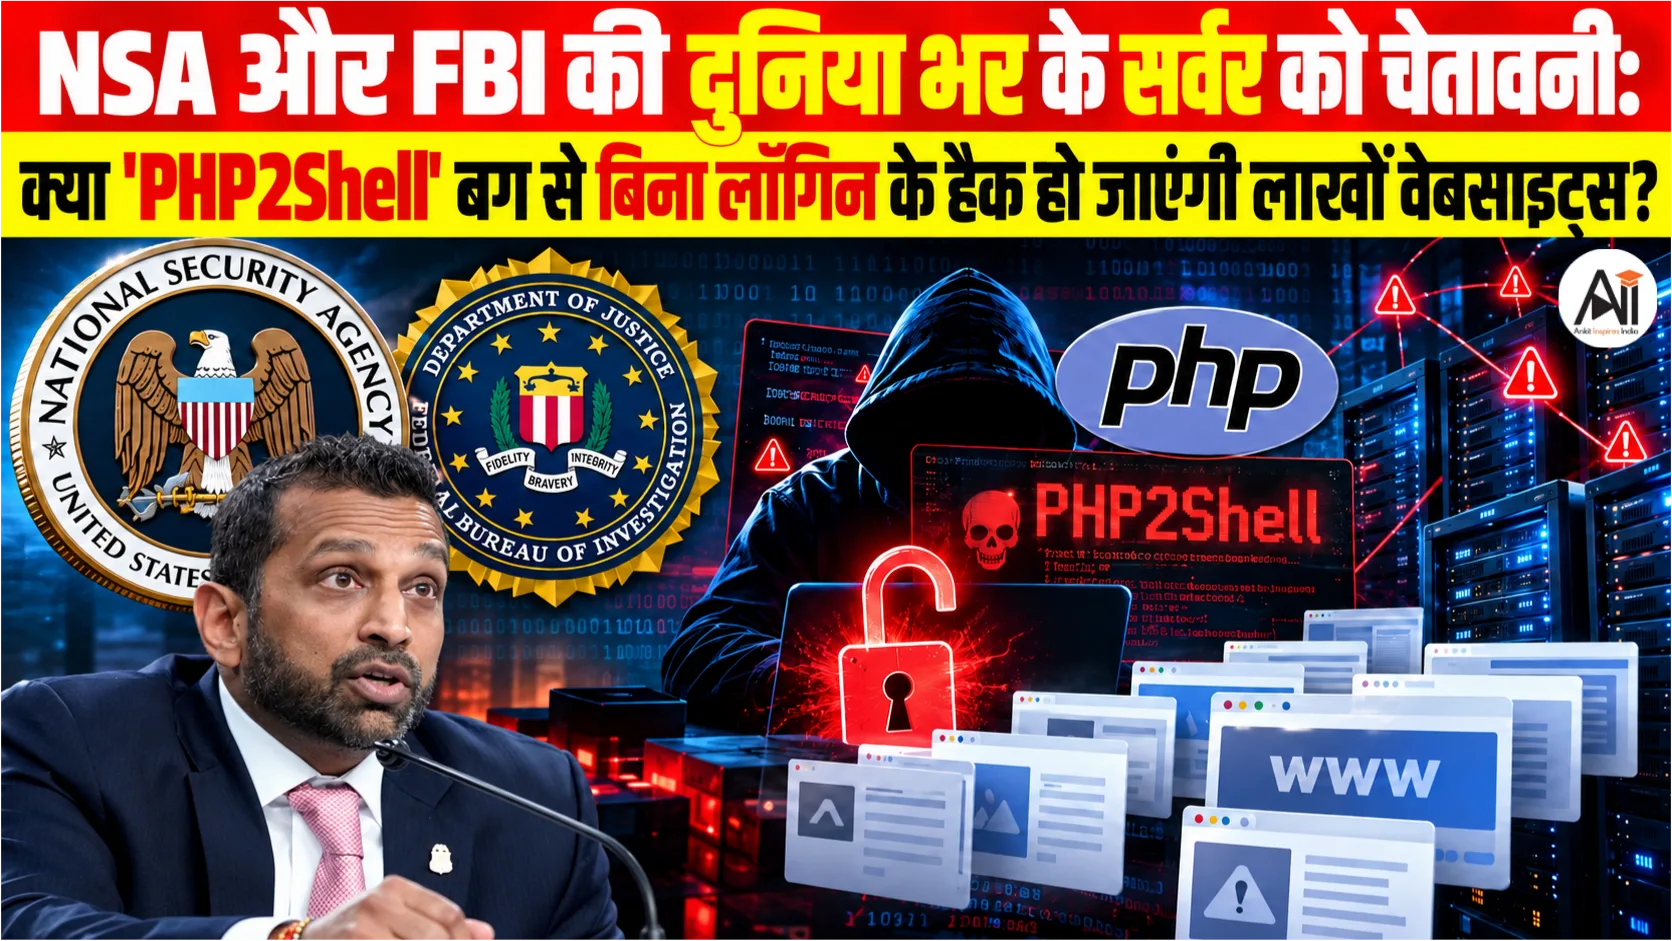
PHP Security Vulnerabilities 2026 : इंटरनेट पर वेबसाइट चलाने के लिए इस्तेमाल होने वाली प्रोग्रामिंग लैंग्वेज PHP में दो गंभीर साइबर सिक्योरिटी खामियां सामने आई हैं। ‘PHP2Shell’ नाम से पहचानी गई इन कमजोरियों का फायदा उठाकर हैकर बिना लॉगिन किए प्रभावित सर्वर पर अपना कोड चला सकते हैं और संवेदनशील डेटा तक पहुंचने की कोशिश कर सकते हैं। अमेरिका की नेशनल सिक्योरिटी एजेंसी (NSA) और FBI ने इसे लेकर चेतावनी दी है। NSA ने कहा है कि अगर सिस्टम को तुरंत अपडेट करना संभव नहीं है, तो जोखिम कम करने के लिए उसे अस्थायी रूप से ऑफलाइन करने पर विचार किया जाना चाहिए। PHP की सुरक्षा टीम ने 21 अक्टूबर 2026 को इन खामियों को ठीक करने के लिए नए वर्जन जारी कर दिए हैं।
PHP2Shell नाम की खामियों से सर्वर पर कब्जे का खतरा
PHP2Shell के तहत सामने आई दोनों कमजोरियों को CVE-2026-109618 और CVE-2026-109619 नाम दिए गए हैं। PHP की सुरक्षा टीम ने दोनों को 10 में से 9.2 की गंभीरता रेटिंग दी है। इनका संबंध PHP के मेमोरी मैनेजमेंट और रिक्वेस्ट प्रोसेसिंग से है। कुछ खास तरह की रिक्वेस्ट भेजकर हमलावर इन खामियों का फायदा उठा सकते हैं।इसका खतरा केवल वेबसाइट का पेज खराब होने तक सीमित नहीं है। सफल हमले में हैकर वेब सर्वर पर कमांड चला सकता है, फाइल सिस्टम या डेटाबेस तक पहुंच सकता है, संवेदनशील जानकारी चुरा सकता है और मैलवेयर इंस्टॉल कर सकता है। इसके जरिए वह नेटवर्क के दूसरे सिस्टम तक पहुंचने की कोशिश भी कर सकता है।
इन कमजोरियों की गंभीरता इसलिए ज्यादा है, क्योंकि हमले के लिए हर स्थिति में यूजर का पासवर्ड या पहले से सर्वर का एक्सेस होना जरूरी नहीं है। इंटरनेट से जुड़े PHP सर्वर खास तौर पर जोखिम में हैं। सुरक्षा एजेंसियों ने चेताया है कि सार्वजनिक रूप से उपलब्ध एक्सप्लॉइट की मदद से इन खामियों का गलत इस्तेमाल तेजी से बढ़ सकता है।
दुनिया की करीब 70% वेबसाइट्स में इस्तेमाल होती है PHP
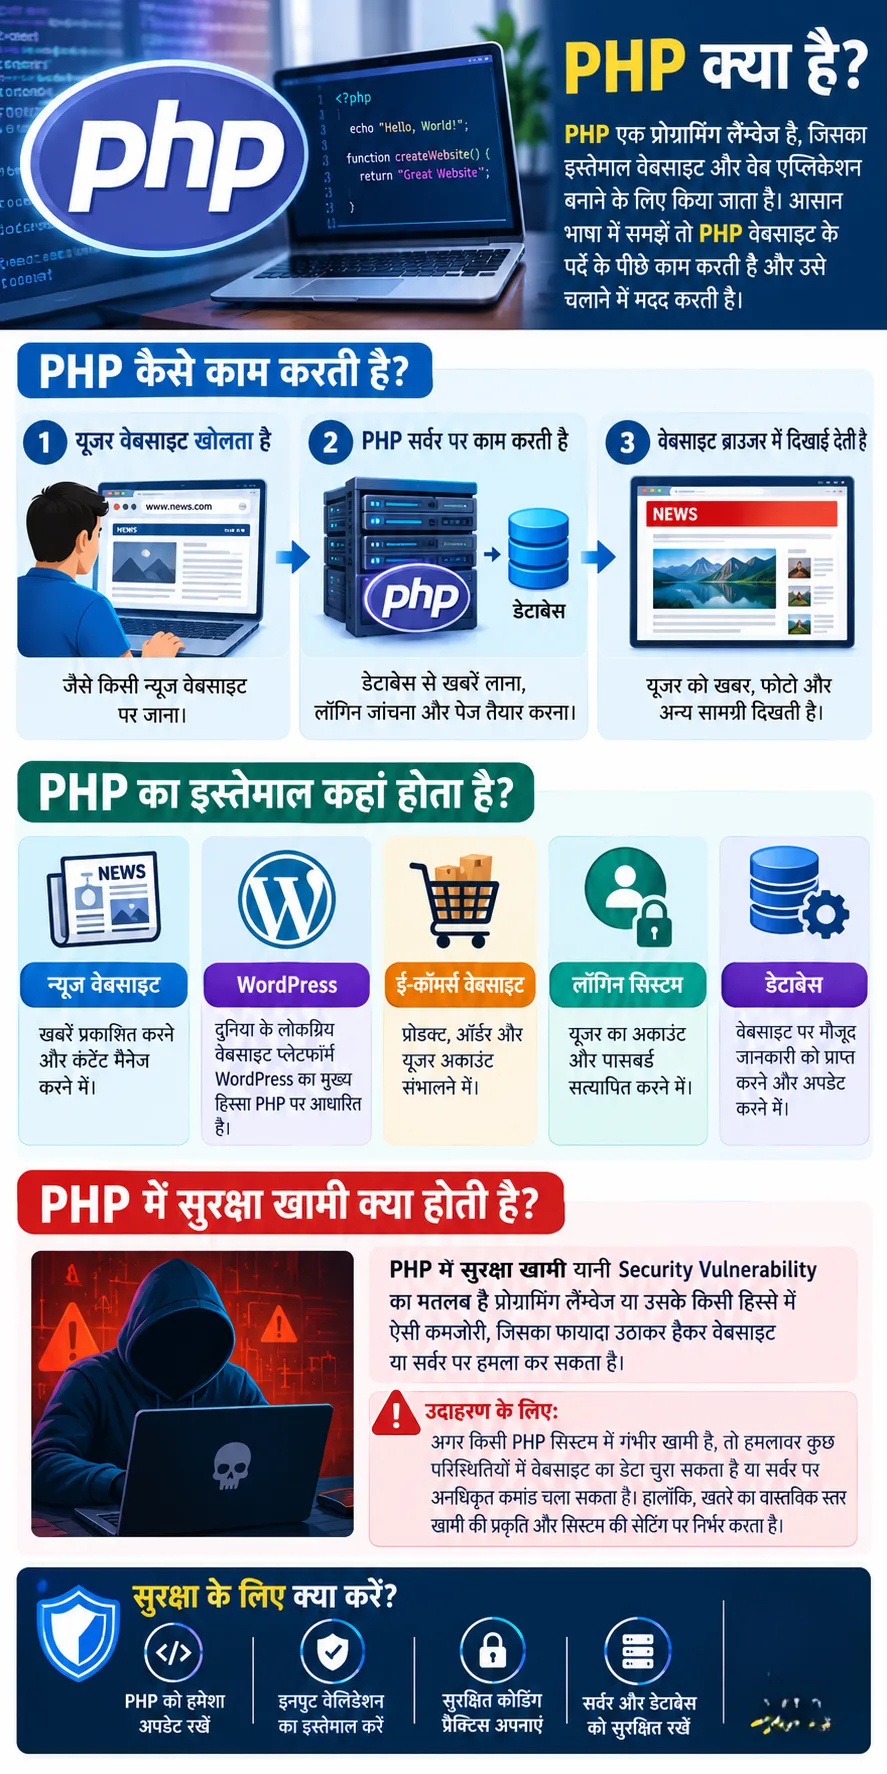
PHP का पूरा नाम PHP: Hypertext Preprocessor है। यह एक ओपन-सोर्स प्रोग्रामिंग लैंग्वेज है, जिसका इस्तेमाल वेबसाइटों और वेब एप्लिकेशन को चलाने में किया जाता है। जब कोई यूजर वेबसाइट खोलता है, तो सर्वर PHP की मदद से जरूरी कंटेंट तैयार करके ब्राउजर को भेज सकता है।W3Techs के आंकड़ों के मुताबिक, जिन वेबसाइटों की सर्वर-साइड प्रोग्रामिंग लैंग्वेज की पहचान हो सकती है, उनमें करीब 70% PHP का इस्तेमाल करती हैं। WordPress जैसे लोकप्रिय प्लेटफॉर्म और उनके जरिए चलने वाली बड़ी संख्या में वेबसाइटें भी PHP पर निर्भर हैं। इसलिए PHP की मुख्य तकनीक में खामी आने पर उसका असर अलग-अलग वेबसाइटों और सेवाओं पर पड़ सकता है।
हालांकि, इसका मतलब यह नहीं है कि इंटरनेट की हर वेबसाइट हैक हो चुकी है या हर वेबसाइट पर हमला सफल होगा। खतरा इस बात पर निर्भर करता है कि वेबसाइट PHP का कौन-सा वर्जन इस्तेमाल कर रही है, सुरक्षा पैच लगाया गया है या नहीं और सर्वर किस तरह कॉन्फिगर है।
AI की मदद से मिलीं खामियां, OpenAI ने बताई अहम भूमिका
इन कमजोरियों को खोजने और ठीक करने की प्रक्रिया में आर्टिफिशियल इंटेलिजेंस (AI) ने भी भूमिका निभाई। OpenAI के मुताबिक, उसकी पहल ‘Patch the Planet’ के तहत Calif.IO ने GPT-5.6 Sol की मदद से एक गंभीर खामी की पहचान की। साइबर सिक्योरिटी कंपनी Wiz ने स्वतंत्र रूप से दोनों कमजोरियों को खोजकर रिपोर्ट किया।इसके बाद PHP के मेंटेनर्स ने सुरक्षा पैच तैयार किए। OpenAI, Wiz, Cloudflare और दूसरे सहयोगियों ने रिसर्च, तकनीकी मदद और खामियों को सार्वजनिक करने से पहले सुरक्षा उपाय तैयार करने में योगदान दिया। OpenAI के मुताबिक, इस काम में करीब दो महीने लगे और PHP इंजन में बड़े बदलाव करने पड़े।
रिपोर्टों में इन खामियों को लंबे समय से मौजूद कमजोरी बताया गया, लेकिन यह कहना सही नहीं होगा कि दोनों ही पहली बार एक साथ खोजी गईं। PHP Foundation के अनुसार, कम से कम एक खामी की पहचान पहले हो चुकी थी, लेकिन उस समय उसके इस्तेमाल का स्पष्ट तरीका सामने नहीं आया था। बाद में रिसर्च के जरिए हमले की संभावना स्पष्ट हुई।
यह मामला साइबर सुरक्षा में AI की बढ़ती भूमिका को भी दिखाता है। AI से सॉफ्टवेयर की जटिल कमजोरियां खोजने में मदद मिल सकती है, लेकिन दूसरी ओर हमलावर भी ऐसी तकनीक से कमजोरियों का विश्लेषण कर सकते हैं। इसलिए सुरक्षा पैच जारी होने के बाद उसे लागू करने में देरी जोखिम बढ़ा सकती है।
फिनलैंड, नीदरलैंड और विकिमीडिया ने सेवाएं कीं बंद
PHP2Shell की जानकारी सामने आने के बाद कई देशों में वेबसाइटों और सार्वजनिक सेवाओं को लेकर एहतियाती कदम उठाए गए। फिनलैंड ने सरकारी सार्वजनिक वेब सेवाएं अस्थायी रूप से बंद कीं। नीदरलैंड की साइबर सिक्योरिटी एजेंसी ने अपनी वेबसाइट ऑफलाइन कर दी। वहां के सार्वजनिक स्वास्थ्य संस्थान और संसद के निचले सदन की वेबसाइटें भी कुछ समय के लिए उपलब्ध नहीं रहीं।विकिमीडिया फाउंडेशन ने भी सुरक्षा पैच लगाने तक एहतियात के तौर पर कुछ सिस्टम बंद किए, जिससे Wikipedia की कुछ सेवाओं तक पहुंच प्रभावित हुई। ब्रिटेन, यूरोपीय संघ, ऑस्ट्रेलिया और जापान की साइबर सुरक्षा एजेंसियों ने भी प्रभावित सिस्टम अपडेट करने की सलाह दी।
जापान की प्रधानमंत्री साने ताकाइची ने सार्वजनिक रूप से उपलब्ध वेबसाइटों के संचालकों से PHP के इस्तेमाल की जांच करने और पैच जारी होते ही उसे लगाने की अपील की। उन्होंने कहा कि तुरंत अपडेट करना मुश्किल हो तो वेबसाइट को अस्थायी रूप से बंद करने जैसे कदम जोखिम घटा सकते हैं।
Cloudflare पर हमले की कोशिशें बढ़ीं
Cloudflare के CEO मैथ्यू प्रिंस ने बताया कि कंपनी के नेटवर्क पर इन कमजोरियों का फायदा उठाने की कोशिशें तेजी से बढ़ीं। उनके मुताबिक, सार्वजनिक घोषणा से पहले के 10 घंटों में हजारों हमले के प्रयास देखे गए। घोषणा के 45 मिनट बाद यह संख्या दसियों हजार तक पहुंच गई, दो घंटे में सैकड़ों हजारों प्रयास दर्ज हुए और बाद में यह संख्या लाखों में पहुंच गई।इस तरह के प्रयासों का मतलब यह नहीं है कि हर हमला सफल रहा, लेकिन इससे पता चलता है कि सार्वजनिक जानकारी सामने आते ही हमलावर कमजोर सिस्टम खोजने में जुट सकते हैं। Acronis के जनरल मैनेजर राजेश छाबड़ा ने भी चेताया कि AI की मदद से कमजोरियां खोजने और उनका फायदा उठाने के बीच का समय कम हो सकता है। ऐसे में पैच लगाने को नियमित तकनीकी काम के बजाय तत्काल सुरक्षा प्राथमिकता मानना जरूरी है।
यह घटना ऐसे समय सामने आई है, जब भारत में ई-मुद्रा के डिजिटल सर्टिफिकेट की सुरक्षा और भारतीय स्टेट बैंक पर साइबर हमले से जुड़ी खबरें भी चर्चा में रही हैं। हालांकि, इन घटनाओं का PHP2Shell से सीधा संबंध होने का कोई प्रमाण नहीं दिया गया है।
PHP Security Update: किन वर्जन को तुरंत अपडेट करना जरूरी?
PHP की आधिकारिक सुरक्षा रिलीज के मुताबिक, इन कमजोरियों को ठीक करने वाले वर्जन जारी कर दिए गए हैं। प्रभावित सिस्टम को नीचे दिए गए संबंधित वर्जन या उससे नए सुरक्षित वर्जन पर अपडेट करना चाहिए।PHP 8.5 इस्तेमाल करने वालों को वर्जन 8.5.12 या उससे नया, PHP 8.4 वालों को 8.4.27 या उससे नया, PHP 8.3 वालों को 8.3.36 या उससे नया और PHP 8.2 वालों को 8.2.35 या उससे नया वर्जन इस्तेमाल करना चाहिए।
PHP 8.1 और उससे पुराने वर्जन अब आधिकारिक तौर पर सपोर्टेड नहीं हैं। इनके लिए नियमित सुरक्षा अपडेट उपलब्ध नहीं होते, इसलिए संबंधित संस्थानों को समर्थित वर्जन पर माइग्रेट करना चाहिए या अपने सॉफ्टवेयर वितरक से उपलब्ध सुरक्षा पैच की जानकारी लेनी चाहिए।
वेबसाइट संचालकों को पहले यह पता करना चाहिए कि उनके सर्वर, होस्टिंग, कंटेनर या किसी थर्ड-पार्टी सॉफ्टवेयर में PHP का कौन-सा वर्जन चल रहा है। अपडेट के बाद PHP सर्विस या संबंधित वर्कर को रीस्टार्ट करना और सर्वर लॉग की जांच करना भी जरूरी है। यदि सिस्टम पर हमले के संकेत मिलें, तो केवल पैच लगाने के बजाय संभावित सेंधमारी की जांच भी की जानी चाहिए।
PHP Foundation ने स्पष्ट किया है कि अस्थायी सुरक्षा उपाय पूरी तरह पैच लगाने का विकल्प नहीं हैं। यदि तुरंत अपडेट संभव नहीं है, तो संस्थानों को जोखिम का आकलन करके प्रभावित सार्वजनिक सर्वर को सुरक्षित रूप से ऑफलाइन करने पर विचार करना चाहिए।
FAQ (Frequently Asked Questions):
US Government ने PHP इस्तेमाल करने वाले Systems को तुरंत Patch करने की सलाह क्यों दी?
PHP में दो गंभीर सुरक्षा कमजोरियां सामने आई हैं, जिनका फायदा उठाकर हमलावर बिना लॉगिन किए प्रभावित सर्वर पर कोड चला सकते हैं। इसी वजह से NSA और FBI ने सिस्टम अपडेट करने की सलाह दी है। अगर तुरंत पैच लगाना संभव नहीं हो, तो जोखिम घटाने के लिए प्रभावित सिस्टम को अस्थायी रूप से ऑफलाइन करने पर विचार किया जाना चाहिए।
PHP में सामने आई Critical Security Vulnerabilities क्या हैं?
इन कमजोरियों को PHP2Shell नाम दिया गया है और इनके पहचान नंबर CVE-2026-109618 तथा CVE-2026-109619 हैं। इनका संबंध PHP के मेमोरी मैनेजमेंट और रिक्वेस्ट प्रोसेसिंग से है। सफल हमले में सर्वर पर कोड चलाने और संवेदनशील डेटा तक पहुंचने का खतरा हो सकता है।
PHP Security Patch Install नहीं करने पर Websites को Offline क्यों करना पड़ सकता है?
अगर वेबसाइट प्रभावित PHP वर्जन पर चल रही है और तुरंत पैच नहीं लगाया जा सकता, तो हमलावर उसका फायदा उठा सकते हैं। ऐसे में वेबसाइट को अस्थायी रूप से ऑफलाइन करने से इंटरनेट के जरिए होने वाले हमलों का जोखिम घट सकता है। यह कदम पैच लगाने का स्थायी विकल्प नहीं है।
PHP Vulnerability से किसी Website के Server और Database को क्या खतरा हो सकता है?
कमजोरी का सफल इस्तेमाल होने पर हमलावर सर्वर पर कमांड चला सकता है, फाइलों और डेटाबेस तक पहुंचने, जानकारी चुराने, मैलवेयर डालने या सेवाएं बाधित करने की कोशिश कर सकता है। वास्तविक खतरा प्रभावित वर्जन, सर्वर की सेटिंग और सुरक्षा उपायों पर निर्भर करता है।
PHP का इस्तेमाल Websites और Web Applications में क्यों किया जाता है?
PHP एक ओपन-सोर्स प्रोग्रामिंग लैंग्वेज है, जिसका इस्तेमाल सर्वर पर वेबसाइट का कंटेंट तैयार करने और वेब एप्लिकेशन चलाने में होता है। WordPress समेत कई लोकप्रिय प्लेटफॉर्म PHP पर निर्भर हैं। इसका व्यापक इस्तेमाल होने के कारण इसमें गंभीर सुरक्षा खामी सामने आने पर बड़ी संख्या में वेबसाइटें जोखिम में आ सकती हैं।
PHP Security Update कैसे Install करें और Website को सुरक्षित कैसे रखें?
सबसे पहले सर्वर पर चल रहे PHP वर्जन की पहचान करें और PHP की आधिकारिक वेबसाइट या अपने होस्टिंग प्रोवाइडर के निर्देशों के मुताबिक संबंधित सुरक्षित वर्जन पर अपडेट करें। अपडेट के बाद सर्विस रीस्टार्ट करें, लॉग की जांच करें और किसी संदिग्ध गतिविधि की पड़ताल करें। पुराने, सपोर्ट खत्म हो चुके वर्जन इस्तेमाल करने वालों को समर्थित वर्जन पर माइग्रेट करना चाहिए।
क्या PHP की इन Vulnerabilities से Government Websites और User Data प्रभावित हो सकते हैं?
हां, अगर कोई सरकारी वेबसाइट प्रभावित PHP वर्जन इस्तेमाल कर रही है और उस पर जरूरी सुरक्षा पैच नहीं लगा है, तो उसे खतरा हो सकता है। हालांकि, इसका मतलब यह नहीं है कि सभी सरकारी वेबसाइटें प्रभावित हुई हैं या डेटा चोरी हो चुका है। जोखिम का पता संबंधित सिस्टम के वर्जन, सुरक्षा उपायों और जांच के आधार पर ही लगाया जा सकता है।