






France blood bank cyberattack : फ्रांस के ब्लड बैंक के फ्रीजर हैक करने की कोशिश, अलार्म सिस्टम ने कैसे बचाया प्लाज्मा?
फ्रांस में हैकर्स ने ब्लड बैंक के तीन ठिकानों पर फ्रीजर का तापमान -30°C से 110°C करने की कोशिश की। अलार्म सिस्टम ने समय रहते हमला पकड़ लिया और प्लाज्मा सुरक्षित बचा लिया। यूरोप में ऐसे कई हमलों के पीछे रूस समर्थित समूहों पर शक है।
France blood bank cyber attack : फ्रांस में 1 और 2 नवंबर की दरमियानी रात हैकर्स ने ब्लड बैंक के कोल्ड स्टोरेज सिस्टम को निशाना बनाया। हमलावरों ने प्लाज्मा और खून के नमूने रखने वाले फ्रीजर का तापमान सामान्य -30 डिग्री सेल्सियस से बढ़ाकर 110 डिग्री सेल्सियस करने की कोशिश की। हालांकि, निगरानी और अलार्म सिस्टम ने समय रहते गड़बड़ी पकड़ ली। इसके बाद कर्मचारियों ने प्लाज्मा को सुरक्षित दूसरी जगह पहुंचा दिया। इस घटना में किसी भी ब्लड प्रोडक्ट या नमूने को नुकसान नहीं पहुंचा।फ्रांस के साप्ताहिक अखबार 'ले कनार आंचेने' ने सबसे पहले इस हमले की खबर दी थी। इसके बाद फ्रांस की सरकारी रक्त सेवा फ्रेंच ब्लड एस्टैब्लिशमेंट (EFS) ने 3 नवंबर को साइबर सुरक्षा से जुड़ी घटना की पुष्टि की। जांच में सामने आया कि हैकर्स ने सीधे ब्लड बैंक के बजाय उसके रेफ्रिजरेशन उपकरण उपलब्ध कराने वाले सर्विस प्रोवाइडर के सिस्टम को निशाना बनाया था।
तीन साइटों के फ्रीजर सिस्टम प्रभावित, प्लाज्मा सुरक्षित जगह भेजा
EFS के मुताबिक, हमले में उसके तीन ठिकानों पर लगे कोल्ड स्टोरेज सिस्टम के तापमान और डिफ्रॉस्ट सेटिंग में बदलाव किया गया। इन फ्रीजर में खून के नमूने और प्लाज्मा रखा जाता है। प्लाज्मा का इस्तेमाल मरीजों को ट्रांसफ्यूजन देने के साथ-साथ दवाइयां बनाने में भी होता है।अखबार 'ले कनार आंचेने' की रिपोर्ट के मुताबिक, फ्रीजर का तापमान -30°C से बढ़ाकर 110°C करने की सेटिंग की गई थी। हालांकि, यह तापमान वास्तव में हासिल नहीं हुआ। EFS ने बताया कि उसके स्वतंत्र निगरानी और अलार्म सिस्टम ने असामान्य बदलाव को तुरंत पकड़ लिया। कर्मचारियों ने प्रभावित उपकरणों को नियंत्रित किया और उनमें रखे उत्पादों को एहतियात के तौर पर दूसरी सुरक्षित जगहों पर पहुंचा दिया।
EFS ने साफ किया कि इस घटना से किसी मरीज की सेहत पर असर नहीं पड़ा और न ही कोई ब्लड प्रोडक्ट खराब हुआ। खून इकट्ठा करने और अस्पतालों तक उसकी सप्लाई का काम भी बिना रुकावट जारी रहा।
EFS फ्रांस की राष्ट्रीय रक्त सेवा है। यह देशभर के अस्पतालों के लिए खून, प्लाज्मा और प्लेटलेट्स इकट्ठा करने, उनकी जांच करने, उन्हें तैयार करने और पहुंचाने का काम करती है। इसकी सेवाओं से हर साल 10 लाख से ज्यादा मरीजों को मदद मिलती है।
इंटरनेट से जुड़े फ्रीजर कंट्रोल सिस्टम बने हैकर्स का निशाना
दुकानों, अस्पतालों और कोल्ड स्टोरेज सेंटरों में तापमान नियंत्रित करने के लिए इलेक्ट्रॉनिक कंट्रोलर लगाए जाते हैं। इनकी मदद से फ्रीजर का तापमान देखा और बदला जा सकता है। कई उपकरण इंटरनेट से जुड़े होते हैं, ताकि कंपनी के तकनीकी कर्मचारी दूर बैठकर भी उनकी निगरानी और मरम्मत कर सकें।यही सुविधा सुरक्षा में कमजोरी बनने पर खतरा पैदा कर सकती है। अगर कंट्रोलर इंटरनेट पर सीधे उपलब्ध हो और उसमें कमजोर पासवर्ड या पुरानी सुरक्षा व्यवस्था हो, तो हैकर दूर से उसकी सेटिंग बदल सकते हैं।
फ्रांस की सरकारी साइबर सुरक्षा एजेंसी CERT-FR ने 12 अक्टूबर को रेफ्रिजरेशन कंट्रोलर पर हमलों को लेकर चेतावनी जारी की थी। इसमें इंटरनेट से सीधे जुड़े कुछ कंट्रोलर और उनकी सुरक्षा संबंधी कमजोरियों की जानकारी दी गई थी। एजेंसी ने Danfoss के AK-SM और AK-SC सीरीज के कंट्रोलर का उल्लेख किया था। अगले दिन Copeland और Dixell के कुछ सिस्टम को लेकर भी चेतावनी जोड़ी गई।
डिफॉल्ट पासवर्ड वह पासवर्ड होता है, जो कंपनी किसी मशीन या सॉफ्टवेयर में पहले से सेट करके देती है। अगर उसे इंस्टॉलेशन के बाद बदला न जाए, तो हमलावर पुराने पासवर्ड की मदद से सिस्टम में घुसने की कोशिश कर सकते हैं। हालांकि, ब्लड बैंक के इस मामले में EFS ने यह पुष्टि नहीं की है कि हैकर्स ने डिफॉल्ट पासवर्ड का इस्तेमाल किया था। रिपोर्ट्स के मुताबिक, हमले में रेफ्रिजरेशन सर्विस प्रोवाइडर के रिमोट मॉनिटरिंग सॉफ्टवेयर से जुड़ी तीसरे पक्ष की सुरक्षा कमजोरी का इस्तेमाल हुआ था।
यूरोप में फ्रीजर हैकिंग के तीन बड़े मामले
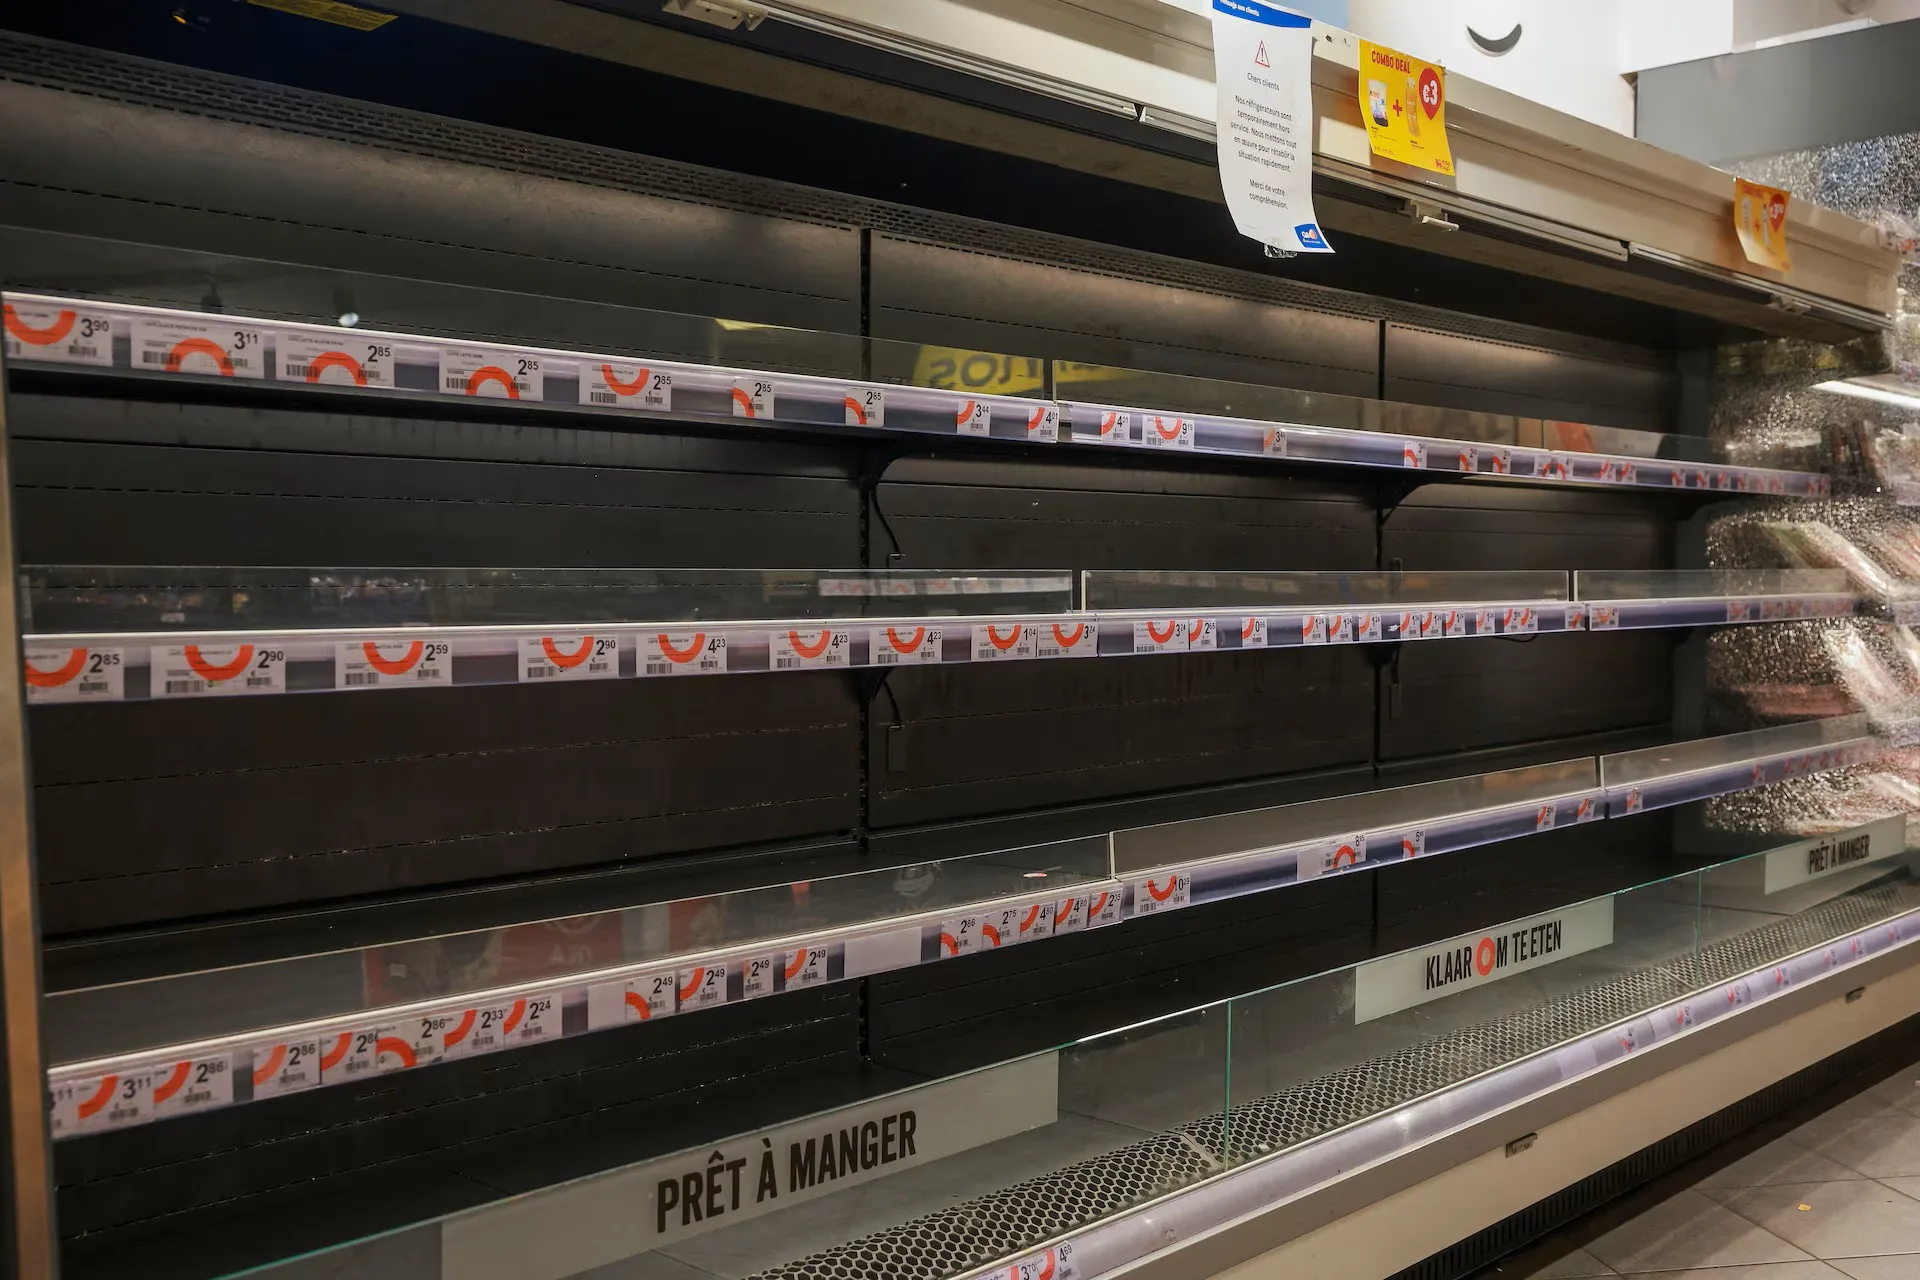
फ्रांस के ब्लड बैंक पर हुआ हमला ऐसे समय सामने आया है, जब यूरोप में सुपरमार्केट और खाद्य भंडारण केंद्रों के रेफ्रिजरेशन सिस्टम भी लगातार निशाने पर हैं।पहला मामला 11 और 12 अक्टूबर की रात फ्रांस में सामने आया था। वहां करीब 700 सुपरमार्केट के रेफ्रिजरेशन सिस्टम प्रभावित हुए। इंटरमार्शे, कैरेफोर, मोनोप्रिक्स और ई. लेक्लर्क जैसे स्टोर भी इसकी चपेट में आए। हैकर्स ने फ्रीजर को डिफ्रॉस्ट मोड में डाल दिया, जिससे उनका तापमान बढ़ गया और बड़ी मात्रा में फ्रोजन और दूसरे खाद्य पदार्थ खराब हो गए। कुछ जगहों पर आग लगने की घटनाएं भी सामने आईं।
दूसरी घटना 1 और 2 नवंबर की रात यूरोप के कई देशों में हुई। बेल्जियम, नीदरलैंड, स्वीडन, लक्जमबर्ग, आयरलैंड और एस्टोनिया समेत कई देशों की दुकानों के फ्रीजर प्रभावित हुए। इटली और पुर्तगाल में भी ऐसी घटनाएं दर्ज की गईं। अलग-अलग रिपोर्टों में प्रभावित दुकानों की संख्या 100 से ज्यादा और कुछ में 115 से अधिक बताई गई। कई दुकानों को खाद्य पदार्थ खराब होने के डर से फ्रोजन और ठंडे सामान हटाने पड़े।
तीसरा मामला 2 नवंबर को ब्रिटेन के लंदन में सामने आया। यहां फल और सब्जियों की सप्लायर कंपनी लैंगरिज ऑर्गेनिक के 10 में से 6 कोल्ड स्टोरेज सिस्टम हैक कर लिए गए। हैकर्स ने इन्हें डिफ्रॉस्ट मोड में डालकर तापमान करीब 66°C तक सेट कर दिया। साथ ही, तापमान बढ़ने पर कंपनी को अलर्ट भेजने वाली ऑटोमैटिक व्यवस्था भी बंद कर दी गई। कंपनी के मैनेजिंग डायरेक्टर ने सुबह गड़बड़ी देखी और सिस्टम का इंटरनेट कनेक्शन काट दिया। इससे हमले को आगे बढ़ने से रोक लिया गया और कंपनी का स्टॉक सुरक्षित रहा।
रूस समर्थित हैकर समूहों पर शक, लेकिन जिम्मेदारी तय नहीं
यूरोप में हुए इन हमलों के पीछे किसका हाथ है, इसकी अभी आधिकारिक पुष्टि नहीं हुई है। हालांकि, रूस समर्थित हैकर समूहों की भूमिका को लेकर शक जताया जा रहा है।आयरलैंड की न्यूज वेबसाइट RTE और दूसरी मीडिया रिपोर्ट्स के मुताबिक, रूस समर्थित हैकर समूह NoName057(16) और Z-Pentest Alliance ने यूरोप में रेफ्रिजरेशन सिस्टम पर हुए हमलों की जिम्मेदारी लेने का दावा किया था। इन समूहों ने डैनफॉस और डिक्सेल के उपकरणों को निशाना बनाने की बात भी कही थी।
डैनफॉस रेफ्रिजरेशन सिस्टम और तापमान नियंत्रित करने वाले उपकरण बनाती है। इन समूहों के दावों के बाद हमलों में उनकी संभावित भूमिका को लेकर सवाल उठे हैं। हालांकि, इन दावों की स्वतंत्र पुष्टि नहीं हुई है। किसी सरकारी जांच एजेंसी ने भी अब तक इन हमलों के लिए रूस या किसी खास हैकर समूह को जिम्मेदार नहीं ठहराया है।
यह भी साफ नहीं है कि फ्रांस के ब्लड बैंक, सुपरमार्केट और दूसरे यूरोपीय देशों में हुए हमले एक ही अभियान का हिस्सा थे या इनके पीछे अलग-अलग समूह काम कर रहे थे। फ्रांस की EFS ने अपनी जांच के लिए राष्ट्रीय साइबर सुरक्षा एजेंसी ANSSI और स्वास्थ्य मंत्रालय के साथ काम शुरू किया है।
FAQ (Frequently Asked Questions):
France में blood bank refrigerators को cyberattack के जरिए कैसे निशाना बनाया गया?
हैकर्स ने फ्रांस की सरकारी रक्त सेवा EFS के तीन ठिकानों पर लगे कोल्ड स्टोरेज सिस्टम को नियंत्रित करने वाले उपकरणों पर हमला किया। उन्होंने तापमान और डिफ्रॉस्ट सेटिंग में बदलाव कर उन्हें बहुत ऊंचे स्तर पर सेट करने की कोशिश की। शुरुआती रिपोर्ट में तापमान -30°C से 110°C करने की बात कही गई, लेकिन EFS ने 110°C के सटीक आंकड़े की पुष्टि नहीं की है।
क्या इस cyberattack से blood storage और blood supply प्रभावित हुई?
नहीं। EFS के मुताबिक, निगरानी और अलार्म सिस्टम ने समय रहते गड़बड़ी पकड़ ली। कर्मचारियों ने प्लाज्मा और दूसरे ब्लड प्रोडक्ट्स को सुरक्षित किया या दूसरी जगह पहुंचाया। किसी ब्लड प्रोडक्ट या नमूने का नुकसान नहीं हुआ और अस्पतालों के लिए खून इकट्ठा करने तथा उसकी सप्लाई का काम भी जारी रहा।
Blood bank refrigerators में temperature monitoring क्यों जरूरी होती है?
खून, प्लाज्मा और दूसरे ब्लड प्रोडक्ट्स को सुरक्षित रखने के लिए तय तापमान बनाए रखना जरूरी होता है। तापमान में अचानक बदलाव से इनकी गुणवत्ता और इस्तेमाल की सुरक्षा प्रभावित हो सकती है। लगातार निगरानी और अलार्म सिस्टम गड़बड़ी का तुरंत पता लगाते हैं, जिससे कर्मचारियों को समय रहते कार्रवाई करने का मौका मिलता है।
France के healthcare infrastructure पर cyberattack का क्या खतरा है?
अस्पतालों और ब्लड बैंकों में इस्तेमाल होने वाले इंटरनेट से जुड़े उपकरणों पर हमला होने से जरूरी मेडिकल सेवाएं प्रभावित हो सकती हैं। रेफ्रिजरेशन सिस्टम का तापमान बदलने से खून, प्लाज्मा, दवाइयों और दूसरे संवेदनशील मेडिकल उत्पादों को नुकसान पहुंच सकता है। इसके अलावा, अस्पतालों के डिजिटल सिस्टम और मरीजों के डेटा पर हमले से इलाज और स्वास्थ्य सेवाओं में रुकावट आ सकती है।
क्या French authorities ने blood bank cyberattack की जांच शुरू की है?
हां। फ्रांस की राष्ट्रीय साइबर सुरक्षा एजेंसी ANSSI और स्वास्थ्य मंत्रालय इस मामले की जांच कर रहे हैं। जांच में हमले का तरीका, प्रभावित उपकरणों की संख्या और सुरक्षा में आई कमजोरी का पता लगाया जा रहा है। अभी तक हमलावरों की पहचान या किसी खास देश अथवा हैकर समूह की भूमिका की आधिकारिक पुष्टि नहीं हुई है।